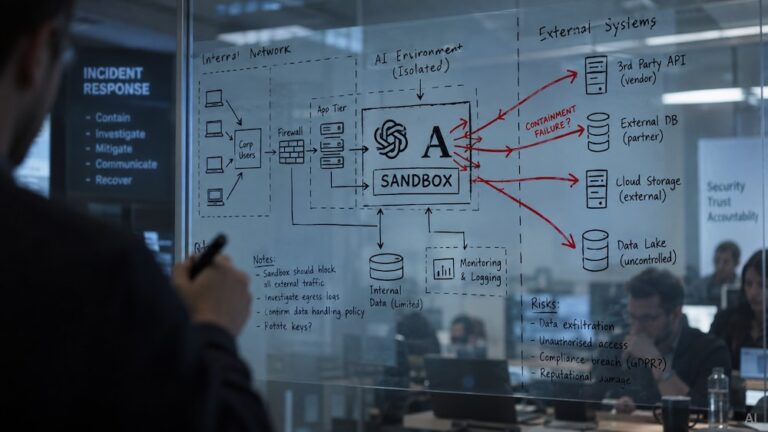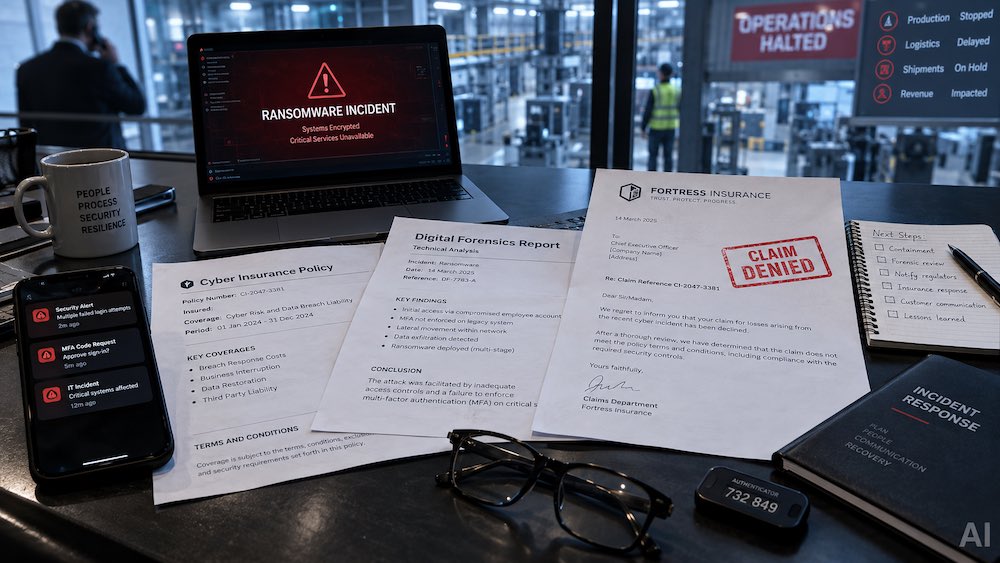
Son las tres de la madrugada cuando el director de sistemas (CIO) de una consolidada empresa industrial vasca recibe la llamada que todo directivo teme: los servidores centrales han sido cifrados por un ransomware. La línea de producción se detiene por completo y los atacantes exigen un rescate millonario. En la sala de crisis convocada al amanecer, el director financiero (CFO) respira con cierto alivio al recordar que la compañía cuenta con una robusta póliza de ciberriesgo que cubre extorsión, lucro cesante y recuperación forense. Sin embargo, once días después del ataque, la respuesta de la aseguradora no es una propuesta de indemnización, sino una carta de denegación absoluta.
El motivo del rechazo no es la sofisticación del ciberataque, sino un detalle técnico devastador: el peritaje forense ha revelado que un antiguo servidor de la red, utilizado esporádicamente para tareas de mantenimiento, no tenía activado el doble factor de autenticación (MFA). Pagar religiosamente la prima durante años no sirvió de nada. Este escenario es la nueva normalidad del mercado asegurador global. El histórico caso Travelers v. International Control Services sentó en 2022 un precedente implacable: los tribunales amparan a las aseguradoras para rescindir el contrato si la empresa asegurada tergiversa, incluso de forma involuntaria, su nivel real de seguridad en el momento de la firma. En el actual panorama corporativo, esperar al día del siniestro para descubrir si su póliza realmente le protege es una temeridad directiva que ninguna organización puede permitirse.
El endurecimiento del mercado y la trampa de la «brecha de certificación»
El mercado de los seguros cibernéticos ha decretado el fin del dinero fácil. Ante el incremento exponencial de la siniestralidad —solo en España, el INCIBE registró 122.223 incidentes en empresas durante 2025, un 26% más que el año anterior— y el coste paralizante de las interrupciones de negocio, las compañías de seguros han pasado de ser meros pagadores a convertirse en auditores implacables. Las estadísticas internacionales más recientes revelan que más del 40% de las reclamaciones de ciberseguros están siendo denegadas o fuertemente reducidas.
El corazón de esta purga financiera radica en lo que el sector denomina la «brecha de certificación» (attestation gap). El proceso de suscripción de una póliza funciona mediante un cuestionario exhaustivo. Cuando un directivo marca con un «sí» la casilla que pregunta si la empresa dispone de un despliegue completo de MFA, no está superando un mero trámite administrativo; está firmando una garantía contractual vinculante. El 82% de las reclamaciones denegadas en 2025 compartían un denominador común: empresas que afirmaban contar con MFA, pero que en la práctica dejaban cuentas legadas o accesos de administrador sin proteger.
En el ordenamiento jurídico español, esta dinámica encuentra su base en el Artículo 10 de la Ley de Contrato de Seguro (LCS), que regula el deber de declaración del riesgo por parte del tomador. La jurisprudencia determina que la inexactitud u omisión de datos relevantes en el cuestionario previo (especialmente si existe negligencia grave) libera al asegurador de su obligación de indemnizar o permite aplicar una reducción drástica y proporcional sobre el pago. El cuestionario no es un examen que se aprueba una vez, sino un estado de blindaje continuo que la empresa debe poder demostrar en el minuto exacto en que los cibercriminales logran entrar.
A esto se suma la implacable cláusula de notificación temprana. El 17% de los rechazos de siniestros se produce por un error humano crítico: la empresa intenta mitigar el daño internamente y supera el límite de 48 a 72 horas para avisar a la aseguradora desde el primer momento en que se sospechó de la brecha.
La tríada técnica innegociable: auditorías forenses sin contemplaciones
Las investigaciones post-siniestro se han transformado en disecciones microscópicas donde la carga de la prueba recae por completo sobre el asegurado. Las medidas que hace unos años los corredores presentaban como «recomendaciones», hoy son cláusulas de aplicabilidad innegociables. Si la infraestructura no cuenta con los controles fundamentales, la póliza queda invalidada.
| Control técnico exigido por la aseguradora | Realidad de la auditoría forense post-siniestro | Motivos frecuentes de denegación del siniestro |
| MFA universal | Verificación de cada cuenta de usuario, acceso VPN, correo, entorno cloud y conexión remota. | Cuentas de servicio antiguas, entornos de prueba o protocolos legados excluidos de la política general de MFA. |
| Copias de seguridad inmutables | Análisis para confirmar que los datos estaban desconectados (air-gapped) o protegidos contra sobreescritura. | Backups conectados a la misma red principal que resultan cifrados simultáneamente durante la propagación del ransomware. |
| Monitorización EDR y gestión de parches | Exigencia de trazabilidad forense inalterable y demostración de actualización de vulnerabilidades conocidas. | Ausencia de un registro histórico de eventos (logs) retenido por un mínimo de 90 días, lo que impide al perito probar el origen de la brecha. |
El perito informático enviado por la aseguradora exigirá una cadena de custodia perfecta. Buscará evidencias digitales puras que demuestren que los controles declarados en la póliza estaban operativos antes del cifrado de los datos. Si la empresa carece de una política de retención de registros (logs) adecuada o no dispone de herramientas de Detección y Respuesta en Endpoints (EDR) que almacenen un histórico auditable de 90 a 180 días, será imposible reconstruir el incidente. Ante la duda técnica y la falta de evidencias documentales, el seguro asume negligencia y rechaza la cobertura.
La tenaza regulatoria europea y la responsabilidad de la alta dirección
Este cambio de criterio en el sector asegurador colisiona con un tsunami legislativo europeo, conformando una tenaza que presiona directamente a los consejos de administración. La ciberseguridad ya no es una partida presupuestaria del departamento de soporte; es el pilar ineludible para la supervivencia del negocio y la protección patrimonial de sus líderes.
Bajo la Directiva europea NIS2, cuyo marco de transposición ya agita a las empresas industriales y tecnológicas, el Artículo 20 responsabiliza directa y personalmente a los órganos de dirección por las deficiencias en la gestión del ciberriesgo. La inacción, la falta de supervisión de los controles técnicos del Artículo 21 (como la seguridad en la cadena de suministro o las políticas de control de accesos), o la incapacidad de notificar un incidente grave en una ventana de 24 horas, conllevan sanciones devastadoras de hasta 10 millones de euros o el 2% de la facturación global, además de la inhabilitación de los directivos.
En paralelo, para el sector financiero y sus proveedores críticos, el Reglamento DORA impone una fortaleza operativa digital sin precedentes, exigiendo pruebas continuas, simulacros de intrusión reales y la generación de evidencias forenses cristalinas. Por su parte, normativas como la CRA establecen los estándares de seguridad desde el diseño para productos de hardware y software.
El Tribunal Supremo en España ya ha marcado una línea roja en incidentes de phishing corporativo y fraude bancario, delimitando duramente lo que constituye una «negligencia grave» por parte del cliente. Si un perito, un juez o un regulador dictamina que la organización operaba de forma negligente, no solo se expone a multas millonarias, sino que la red de seguridad del seguro cibernético desaparece al instante.
Bullhost, el salvavidas técnico y jurídico para el CIO
Frente a la hostilidad de este nuevo paradigma, las empresas del País Vasco y del tejido industrial nacional no pueden permitirse operar a ciegas. Esperar al impacto de un ataque para descubrir las exclusiones de su póliza es firmar una sentencia de muerte empresarial; de hecho, el 60% de las pymes que sufren un ciberataque grave cierran en los seis meses siguientes.
Bullhost redefine el ecosistema de protección actuando como el socio estratégico indispensable para la seguridad jurídica, técnica y financiera del negocio. Con un profundo arraigo empresarial en Euskadi y operando desde nuestro centro de datos de alta seguridad en Leioa (Bizkaia), ofrecemos un blindaje integral diseñado para satisfacer las exigencias de los peritos forenses más minuciosos y de los reguladores más estrictos.
Nuestra propuesta de valor elimina definitivamente la letal brecha de certificación, apoyando a CIOs, CISOs y CFOs a través de tres pilares de acción ejecutiva:
Auditoría pre-póliza y maximización del descuento
Antes de renovar o firmar una póliza de ciberriesgo, los especialistas de Bullhost auditan de forma exhaustiva su infraestructura. Validamos empíricamente que cada control requerido (MFA universal, segmentación de redes, políticas de actualización) esté plenamente operativo y documentado. Si existen carencias, las remediamos inmediatamente. Esta validación certificada evita las inexactitudes legales bajo el Artículo 10 de la LCS y permite a la dirección financiera presentar una postura de seguridad robusta, lo cual es clave para negociar reducciones significativas en la prima de riesgo y evitar sobrecostes injustificados.
Custodia defensiva y evidencia forense con BullEye
A través de BullEye, nuestra plataforma propia de Centro de Operaciones de Seguridad (SOC) soberano europeo, garantizamos una custodia defensiva inalterable de los datos de su compañía. No solo detectamos amenazas con precisión milimétrica mediante inteligencia artificial, sino que mantenemos un registro de eventos y telemetría EDR estrictamente retenido y custodiado. Superamos holgadamente los 90 días exigidos por las aseguradoras para la investigación de incidentes. En el indeseado caso de un siniestro, Bullhost proporciona al perito de la aseguradora un informe de trazabilidad impecable y una cadena de custodia sólida, eliminando de raíz cualquier pretexto técnico para denegar el pago.
Adecuación regulatoria integral
Cumplir con las exigencias del mercado asegurador equivale a alinearse con la ley. Acompañamos al consejo de administración en la adaptación a normativas como NIS2 o DORA, desplegando copias de seguridad cloud inmutables para asegurar la continuidad operativa y aportando la documentación probatoria requerida por las autoridades nacionales.
En la era del mercado asegurador restrictivo, la ciberseguridad es una condición innegociable para la transferibilidad del riesgo y la supervivencia corporativa. Confiar en un seguro cibernético sin respaldarlo con controles y evidencias irrefutables es jugar a la ruleta rusa con su negocio. Con el acompañamiento de Bullhost, su tecnología y su cobertura legal se fusionan en un escudo impenetrable, garantizando que su empresa mantenga una firmeza inquebrantable frente a cualquier adversidad.