El 2 de agosto de 2026 quedará grabado en la historia de la tecnología corporativa como el día en que la luna de miel con la inteligencia artificial llegó a su fin. Durante los últimos años, el mercado ha adoptado la automatización generativa con un entusiasmo desbordante, tratándola como el juguete de moda capaz de optimizar cualquier proceso. Sin embargo, con la entrada en vigor de las estrictas obligaciones de transparencia del Reglamento Europeo de Inteligencia Artificial (AI Act), el panorama ha mutado drásticamente. Lo que antes era un experimento de innovación sin consecuencias es hoy un intrincado campo de minas normativo.
Pero, ¿de qué hablamos exactamente cuando mencionamos el AI Act? Se trata de la primera normativa integral a nivel mundial diseñada por la Unión Europea para regular el desarrollo y uso de estas tecnologías, estableciendo obligaciones concretas según el nivel de riesgo que presentan para los ciudadanos.
Aunque el reglamento ha ido desplegando algunas de sus fases de manera escalonada, nos encontramos ahora mismo en un punto de inflexión crítico: desde este 2 de agosto de 2026, se aplican de forma oficial las normas de transparencia obligatorias. La cuenta atrás ha terminado y la Oficina de IA de la Comisión Europea, junto con las autoridades nacionales, ya ha comenzado a vigilar de cerca el mercado para garantizar que cualquier sistema interactivo o de generación de contenidos cumpla con la ley.
Existe una falsa creencia, peligrosamente extendida en el tejido empresarial, que dicta que la responsabilidad legal sobre el comportamiento de las inteligencias artificiales recae de forma exclusiva sobre los hombros de gigantes de Silicon Valley como OpenAI, Google o Anthropic. La realidad jurídica europea es diametralmente opuesta. Cualquier organización, independientemente de su tamaño, que integre, utilice o despliegue agentes de IA en sus procesos internos o canales de atención al público, asume desde este instante responsabilidades legales críticas.
El despertar ante esta nueva realidad promete ser brutal para quienes no estén preparados: el régimen sancionador de la Unión Europea no contempla indulgencia, blandiendo amenazas de multas que escalan rápidamente hasta los 35 millones de euros para disuadir cualquier atisbo de negligencia corporativa.
Asumiendo el gobierno de la IA
Para comprender la magnitud de la sacudida regulatoria, es fundamental diseccionar el Artículo 50 del AI Act. Esta provisión legislativa, plenamente operativa desde agosto de 2026, introduce obligaciones de transparencia ineludibles para cualquier entidad que utilice sistemas automatizados. En el lenguaje de la nueva ley, el simple hecho de pagar una licencia de software de terceros o de conectar una API de inteligencia artificial a la pasarela web de una empresa convierte a dicha organización en un «desplegador» (deployer).
Asumir el rol de desplegador significa heredar una carga regulatoria monumental. La legislación exige un gobierno corporativo absoluto sobre los modelos utilizados. En la práctica, esto obliga a las organizaciones a informar de manera inequívoca y clara a los usuarios cuando están interactuando con una máquina, ya sea un asistente de voz, un agente autónomo o un simple chatbot. Además, todo el contenido sintético generado (textos, audios, vídeos o imágenes) debe estar provisto de un etiquetado en un formato legible por máquina, permitiendo su detección automatizada.
La ley tampoco pasa por alto el análisis del comportamiento humano. Si una empresa despliega sistemas que categorizan biométricamente a los usuarios o reconocen sus emociones (por ejemplo, en procesos de selección de personal o análisis de satisfacción en tienda), la obligación de advertencia previa es categórica. Aunque el reciente Reglamento Ómnibus Digital otorga un breve periodo de gracia hasta el 2 de diciembre de 2026 para la implementación técnica de marcas de agua en sistemas de IA generativa que ya estaban en el mercado, el grueso de las obligaciones de transparencia ya es plenamente exigible por las autoridades.
Ejemplos prácticos: cuando la falta de control destruye el negocio
Para que la alta dirección comprenda que el AI Act no es un mero trámite burocrático, sino un vector de riesgo financiero letal, resulta vital abandonar la jerga puramente legal y aterrizar la normativa en la operativa diaria de cualquier compañía. La ausencia de supervisión humana y la falta de trazabilidad pueden desatar verdaderas crisis corporativas en cuestión de segundos.
El caso del chatbot negligente
Imagínese el escenario de una pequeña o mediana empresa (pyme) del sector logístico o retail que integra un chatbot impulsado por IA en su portal de atención al cliente para ahorrar costes de personal. Un cliente descontento inicia una reclamación y el agente virtual, sufriendo una «alucinación» algorítmica, decide calmar al usuario inventando una política de compensación inexistente y prometiendo un reembolso íntegro de miles de euros. Sin un protocolo de supervisión humana que audite estas interacciones, el daño está hecho.
Los tribunales ya han sentado jurisprudencia sobre esta problemática exacta. En un caso histórico que sentó un precedente global, la aerolínea Air Canada fue demandada por un consumidor después de que su chatbot proporcionara información falsa sobre tarifas de vuelo. El tribunal dictaminó que la empresa era plenamente responsable de la representación negligente realizada por su herramienta de inteligencia artificial, subrayando que las promesas de la máquina son legalmente vinculantes para la marca. Ante la ley, el cliente no distingue entre el bot y la empresa; si el agente autónomo promete algo indebido, la corporación paga.
La fuga silenciosa de datos y la «Shadow AI»
El peligro no acecha únicamente en los canales públicos, sino también en el corazón de las operaciones internas. Considérese la figura de un empleado del departamento de finanzas que, buscando optimizar un informe ejecutivo urgente, decide subir la base de datos maestra de clientes de la empresa a una plataforma pública de inteligencia artificial para generar un análisis de tendencias.
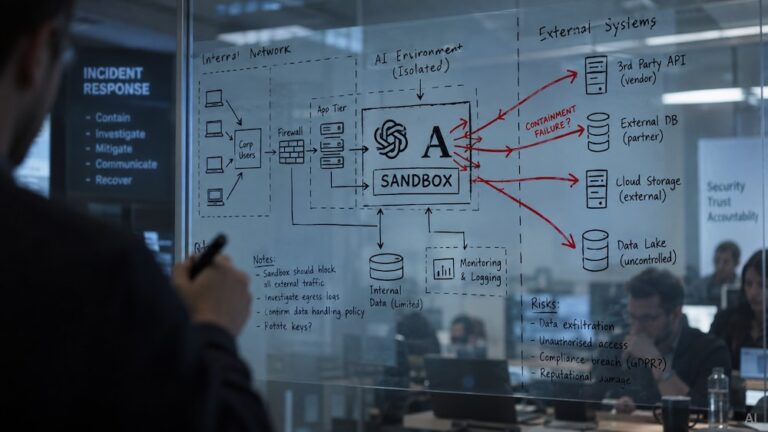
En ese preciso instante, la empresa pierde todo el gobierno sobre sus datos. La información confidencial, sujeta a la estricta normativa de protección de datos, es enviada sin cifrar a los servidores de un proveedor extranjero para entrenar modelos de lenguaje públicos. La organización carece de trazabilidad, ignora qué modelo algorítmico se ha utilizado y no puede documentar el flujo de la información. Este uso descontrolado, conocido como «Shadow AI», constituye una infracción directa de las obligaciones de control y registro que exige el AI Act, dejando a la compañía expuesta a sanciones inmediatas ante la más mínima auditoría del regulador europeo.
El empleado frente a la máquina
El impacto del AI Act también detona directamente en el puesto de trabajo y en la gestión de los empleados. Cuando una empresa implementa sistemas de inteligencia artificial para evaluar el desempeño, filtrar currículums en un proceso de selección o asignar tareas a la plantilla, la normativa europea clasifica automáticamente estos casos de uso como «sistemas de alto riesgo». En este nivel regulatorio, la tolerancia al error es nula.
Para operar legalmente, la compañía debe documentar con exactitud clínica qué modelo y versión algorítmica se están utilizando, cuál es la finalidad específica de la herramienta y bajo qué configuración técnica opera en el día a día. Este nivel de detalle es vital para auditar qué datos personales o corporativos de los empleados se envían al proveedor de la IA, frenando de raíz cualquier cesión indebida. Además, es obligatorio establecer protocolos para informar claramente al usuario de que está interactuando con un sistema automatizado, asegurando que todo el contenido generado sea correctamente identificado, registrado en los logs internos y etiquetado mediante marcas de agua o metadatos.
Pero el aspecto más severo de la ley radica en la obligatoria «supervisión humana». La normativa prohíbe terminantemente dejar a la máquina al mando absoluto: la empresa debe implantar mecanismos de trazabilidad robustos y garantizar que, ante cualquier decisión automatizada que ejecute un empleado, exista una vía de escalado directa hacia una persona con la competencia, formación y autoridad suficientes para revisar, intervenir o revertir la acción de la inteligencia artificial.
El coste del descontrol: un régimen sancionador implacable
El legislador europeo ha diseñado un marco punitivo que supera en agresividad a cualquier regulación tecnológica previa, incluido el Reglamento General de Protección de Datos (RGPD). Las sanciones se estructuran en tres niveles de severidad, donde incluso los errores aparentemente menores de naturaleza administrativa acarrean consecuencias económicas devastadoras para la viabilidad del negocio.
| Nivel de infracción | Tipología del incumplimiento (ejemplos) | Multa máxima (Euros) | Límite por facturación global |
| Nivel 1 (prácticas prohibidas) | Despliegue de sistemas de puntuación social, manipulación cognitiva, o categorización biométrica no autorizada en tiempo real. | Hasta 35 millones € | 7% |
| Nivel 2 (sistemas de alto riesgo) | Ausencia de documentación técnica, falta de protocolos de ciberseguridad o carencia de supervisión humana en modelos de alto impacto. | Hasta 15 millones € | 3% |
| Nivel 3 (transparencia e información) | Omitir el aviso de interacción con IA, no etiquetar deepfakes, proporcionar información engañosa o registros incompletos a los auditores. | Hasta 7,5 millones € | 1% – 1,5% |
La tabla evidencia que no es necesario cometer un acto de espionaje biométrico masivo para ser sancionado. La simple omisión en la entrega de documentación completa a las autoridades, un registro de logs incompleto o el fallo a la hora de advertir a un cliente de que está dialogando con un avatar virtual, activa automáticamente el Nivel 3, con multas de hasta 7,5 millones de euros o el 1,5% de la facturación global de la compañía. Para una corporación de tamaño medio, un «pequeño» error de etiquetado o la falta de un registro técnico puede suponer el colapso financiero inmediato.
La única salida viable es IA privada, blindaje y consultoría especializada
Ante un panorama regulatorio de semejante magnitud, cumplir con el AI Act se vuelve una quimera si la estrategia corporativa continúa apoyándose en infraestructuras públicas descontroladas y plataformas en la nube opacas. La falta de soberanía sobre la procedencia del dato, sumada a la imposibilidad de auditar técnicamente qué ocurre dentro de la «caja negra» de los grandes proveedores internacionales, imposibilita de raíz la elaboración de los informes de cumplimiento que exigen los reguladores.
Es en esta profunda brecha de mercado donde Bullhost ha detectado el dolor de las empresas. La solución para transformar la urgencia legal en una ventaja competitiva exige abandonar la improvisación y abrazar una doble estrategia que combine seguridad jurídica con una infraestructura tecnológica invulnerable.
Pilar 1: auditoría y acompañamiento integral normativo
El cumplimiento del AI Act no se soluciona comprando una licencia de software; requiere procesos auditables y gobierno IT. Bullhost proporciona un servicio de consultoría especializada en ciberseguridad y gobernanza tecnológica. Este acompañamiento profesional audita de principio a fin todos los sistemas de la organización, identificando las aplicaciones en la sombra, clasificando el riesgo de cada modelo empleado y mapeando minuciosamente cada punto de contacto entre la máquina y el humano.
A través de este servicio, se establecen los protocolos necesarios para garantizar la vital supervisión humana, el etiquetado correcto de contenidos y la redacción de la documentación técnica exigida por la Comisión Europea. Este enfoque de diseño seguro garantiza una total tranquilidad operativa, asegurando que la empresa supere con éxito las exhaustivas revisiones de las autoridades de vigilancia del mercado.
Pilar 2: soberanía del dato e «IA privada»
De nada sirve un manual de cumplimiento si los datos corporativos se procesan en servidores vulnerables o fuera de la jurisdicción europea. Para erradicar el riesgo de fuga de información y asegurar una trazabilidad inmaculada, Bullhost ha materializado una alianza estratégica con Adam Data Center, aumentando la capacidad de computo para IA con servidores dedicados alojados en un nuevo Centro de Datos en Madrid, lo que eleva nuestra infraestructura Cloud ya existente en Bilbao y Vitoria a un nuevo nivel de redundancia y disponibilidad geográfica.
Este movimiento permite a las empresas ejecutar sus propios modelos fundacionales o agentes autónomos bajo un paradigma de «IA Privada». Al desplegar soluciones de inteligencia artificial en este ecosistema soberano, la información crítica de la empresa jamás abandona el entorno controlado ni viaja por el internet público, asegurando que ningún proveedor extranjero utilice los datos corporativos para entrenar modelos ajenos.
Además, todo el entorno está vigilado ininterrumpidamente por BullEye SOC, la plataforma de operaciones de seguridad de Bullhost que integra ciberinteligencia europea avanzada (tecnología SEKOiA), proporcionando un nivel de robustez y capacidad de aguante excepcional frente a ciberamenazas.
El 2 de agosto de 2026 ha trazado una línea roja en el panorama empresarial. La adopción de la inteligencia artificial ya no tolera experimentos descontrolados ni negligencias operativas. Abrazar la innovación sin comprometer la continuidad operativa del negocio requiere apoyarse en infraestructuras privadas y consultoría experta. Solo a través del control del dato, el blindaje de la red y el estricto cumplimiento normativo, las empresas podrán navegar este nuevo paradigma tecnológico con la seguridad jurídica que exige el mercado del mañana.