El anuncio del próximo 29 de noviembre para la celebración de unas nuevas elecciones generales en España ha puesto en alerta máxima a los organismos de seguridad estratégica del Estado. Desde las salas operativas del Centro Criptológico Nacional (CCN-CERT) hasta las unidades del Mando Conjunto del Ciberespacio (MCCE) y el Ministerio del Interior, la protección de los comicios se sitúa ahora en el centro de las prioridades de defensa.
En un contexto internacional dominado por la confrontación asimétrica en la denominada zona gris, cualquier proceso electoral en una democracia occidental representa un escaparate idóneo para actores hostiles. Sin embargo, evaluar el riesgo real exige separar con frialdad analítica el ruido propagandístico de la vulnerabilidad técnica objetiva, determinando qué capacidades tienen verdaderamente los atacantes para alterar o enturbiar la voluntad popular.
Precedentes de la guerra híbrida: las operaciones de NoName057(16)
El temor a maniobras de sabotaje digital no obedece a un escenario abstracto, sino a un patrón continuado de agresiones documentadas. Durante las elecciones generales de julio de 2023, la infraestructura tecnológica del Ministerio del Interior y diversas plataformas públicas sufrieron ataques sistemáticos de denegación de servicio reivindicados por el colectivo prorruso NoName057(16).
Pocos meses más tarde, en octubre de ese mismo año, con ocasión de la cumbre de líderes de la Unión Europea y de la Comunidad Política Europea en Granada, la misma red lanzó una ofensiva coordinada contra portales del Ministerio de Defensa y del consistorio local, extendiendo sus acciones hacia la perturbación de servicios esenciales y de movilidad urbana, como el bloqueo de las centrales de radio-taxi mediante oleadas masivas de llamadas automatizadas.
La respuesta policial y judicial en España ha permitido arrojar luz sobre el funcionamiento interno de esta organización. La Audiencia Nacional mantiene abiertas al menos dos causas judiciales bajo secreto de sumario para investigar la actividad de NoName057(16) bajo indicios de daños informáticos y ciberterrorismo. Esta línea de investigación judicial se vio respaldada en julio de 2024, cuando la Guardia Civil detuvo a tres personas en las Islas Baleares y Andalucía por su participación activa en el grupo a través del despliegue de DDoSia, la herramienta de ataque distribuido creada por la red. La intervención española formó parte de la Operación Eastwood, un dispositivo internacional coordinado por Europol y Eurojust que logró desarticular más de un centenar de servidores de mando y control del entramado en doce países.
La amenaza, sin embargo, ha desbordado los ataques tradicionales de saturación web. Informes policiales y de los servicios de inteligencia han acreditado la circulación de un dossier de casi quinientas páginas en el que se expusieron identidades, números de teléfono y credenciales privadas de casi un millar de agentes de la Policía Nacional, la Guardia Civil, militares e investigadores privados. En el foco de las pesquisas figura Enrique Arias Gil, conocido por gestionar el canal de propaganda «Desinformador Ruso», procesado por la Audiencia Nacional, reclamado por Europol y actualmente refugiado en Rusia bajo la tutela del régimen de Moscú. Este caso evidencia la heterogeneidad de un ecosistema que combina cuadros de la inteligencia militar con células de cibervoluntarios y mercenarios tecnológicos reclutados en diversos países europeos.
Hacktivismo efectista frente al sigilo de las APT
Para dimensionar adecuadamente la amenaza ante los comicios del 29 de noviembre, es preciso establecer una distinción técnica nítida entre el hacktivismo volumétrico y las Amenazas Persistentes Avanzadas (APT).
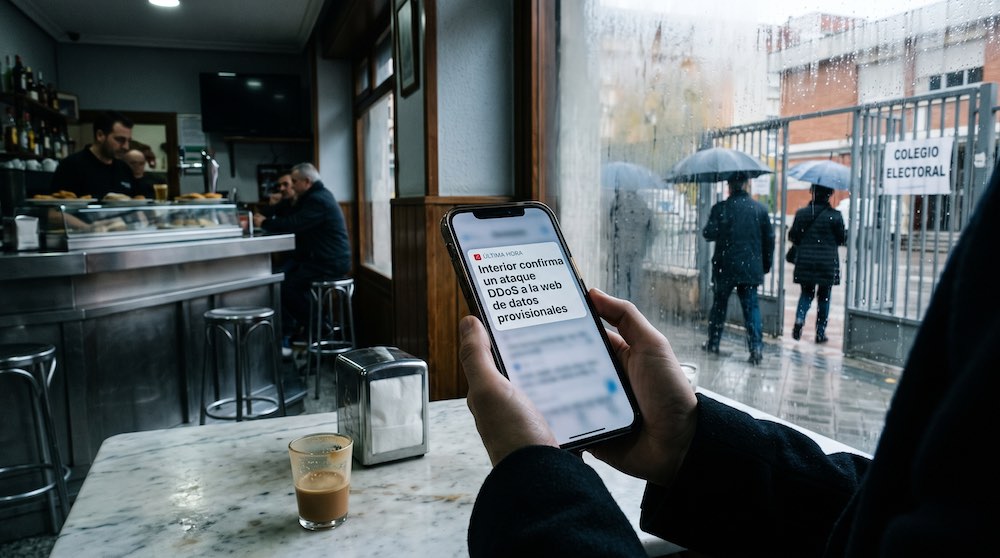
El hacktivismo, encarnado por colectivos como NoName057(16), fundamenta su acción en ataques de denegación de servicio distribuido (DDoS). La mecánica consiste en inundar los servidores de un portal público con un tráfico masivo de peticiones artificiales hasta desbordar su ancho de banda o agotar sus recursos de procesamiento. Su finalidad es predominantemente psicológica y publicitaria: provocar la inaccesibilidad momentánea de una página institucional, difundir la captura de pantalla en canales de Telegram y trasladar a la opinión pública una falsa impresión de fragilidad estatal. Estas acciones no comprometen las bases de datos internas, no modifican registros ni otorgan a los atacantes acceso a los sistemas neurálgicos del organismo afectado.
Por el contrario, una Amenaza Persistente Avanzada (APT) describe a grupos de ciberoperaciones de élite, financiados y dirigidos por servicios secretos o mandos militares de potencias extranjeras, cuyo propósito es penetrar en redes gubernamentales, corporativas o de infraestructuras críticas y permanecer ocultos en ellas durante meses o años. En lugar de generar caídas de servicio llamativas, las APT actúan con sigilo extremo mediante vulnerabilidades de día cero (zero-days), ataques dirigidos de ingeniería social (spear phishing) y malware personalizado. Su meta no es el titular mediático, sino el espionaje continuado, la extracción de inteligencia estratégica o la preparación de sabotajes latentes.
| Dimensión operativa | Hacktivismo coordinado / DDoS (p. ej. NoName057) | Amenaza Persistente Avanzada (APT) |
| Actor detrás del vector | Redes híbridas de voluntarios y mercenarios coordinados en foros y canales públicos bajo patrocinio o tolerancia estatal. | Unidades de ciberinteligencia militar o servicios de seguridad exterior estatales de primer orden. |
| Objetivo estratégico | Saturación de servicios web públicos para proyectar notoriedad y generar alarma social inmediata. | Infiltración silenciosa, persistencia prolongada, exfiltración masiva de datos y control de accesos privilegiados. |
| Metodología y tácticas | Inundación masiva de tráfico (HTTP, TCP, UDP flood) mediante plataformas centralizadas como DDoSia. | Explotación de vulnerabilidades no públicas, escalada de privilegios, movimiento lateral y ofuscación de código. |
| Acceso a redes internas | Nulo; la afectación se limita a la capa exterior de servicio al ciudadano. | Profundo y continuado en redes gubernamentales, partidos políticos o infraestructuras críticas. |
| Impacto electoral directo | Inaccesibilidad transitoria de portales de información general o resultados provisionales. | Robo y filtración selectiva de documentos confidenciales (hack-and-leak) y espionaje político de campaña. |
La posición de España en el tablero geopolítico actual la convierte en un objetivo reiterado de estas maniobras. Su papel activo en el suministro militar a Ucrania, la acogida de instalaciones estratégicas de la OTAN y las recientes discrepancias diplomáticas en el escenario de Oriente Próximo (derivadas del reconocimiento del Estado palestino y las tensiones políticas con el gobierno de Israel) incrementan los incentivos para que diversos actores externos traten de desgastar la cohesión política nacional o proyectar operaciones de influencia encubierta.
El blindaje analógico frente a la guerra cognitiva
La posibilidad de que una intrusión informática pueda adulterar matemáticamente el recuento de votos choca contra una barrera insalvable: la arquitectura física y legal del sistema electoral español. El procedimiento diseñado por la Ley Orgánica del Régimen Electoral General (LOREG) carece de componentes electrónicos en el acto del sufragio y en el recuento oficial.
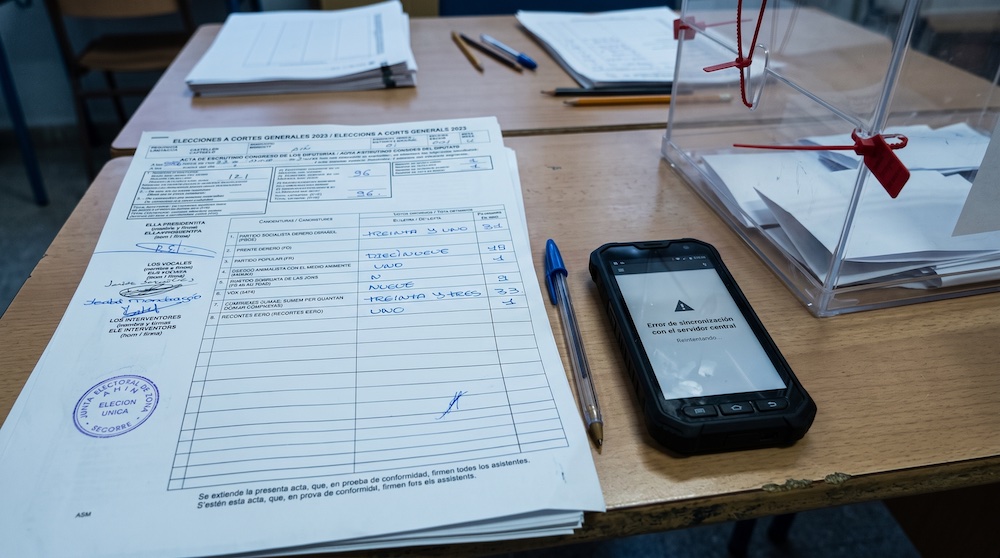
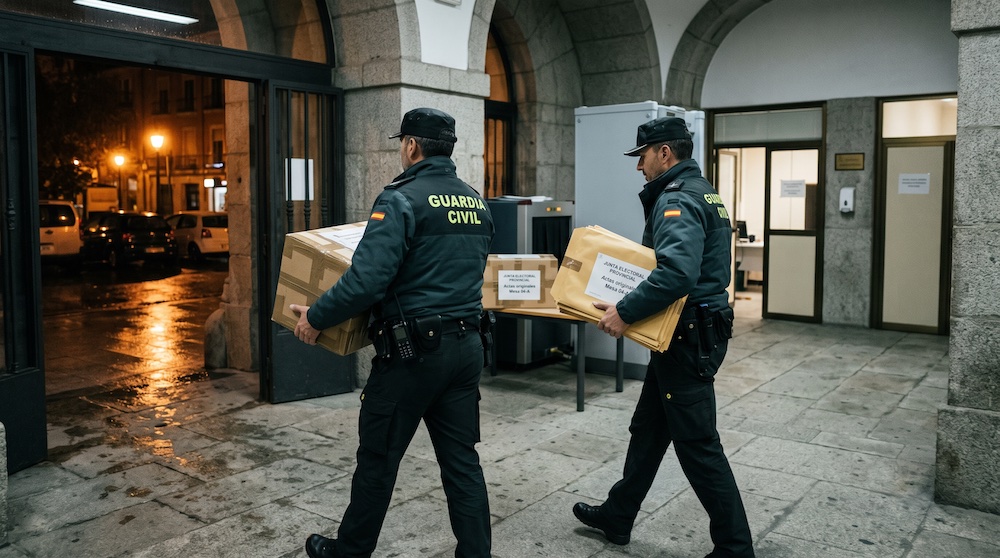
El voto se deposita exclusivamente en papeletas de papel dentro de urnas transparentes. Al concluir la jornada, el escrutinio en cada mesa electoral es manual, público y ejecutado por tres ciudadanos elegidos por sorteo, bajo la mirada constante de interventores y apoderados de todos los partidos políticos. Una vez completado el recuento de las papeletas a viva voz, la mesa redacta las actas oficiales de la sesión en papel físico, entrega copias selladas y firmadas a los representantes de las candidaturas presentes y deposita los ejemplares originales en sobres sellados que son transportados personalmente por las Fuerzas y Cuerpos de Seguridad del Estado a los juzgados de primera instancia o a las Juntas Electorales.
La tecnología informática interviene únicamente en la noche electoral para la elaboración del escrutinio provisional. Los representantes de la Administración transmiten las cifras recogidas en las actas a través de dispositivos móviles cifrados hacia un centro de consolidación de datos con el fin de informar a los medios de comunicación y a la ciudadanía. No obstante, ese cómputo preliminar carece de cualquier validez jurídica.
El escrutinio general y vinculante tiene lugar varios días después en las sedes de las Juntas Electorales Provinciales mediante la apertura formal y manual de los sobres con las actas físicas en papel. La alteración temporal o el bloqueo de los servidores de transmisión provisional no alteraría el resultado legal, puesto que este emana exclusivamente del cotejo de la documentación física distribuida entre jueces, juntas y formaciones políticas.
Descartada la manipulación algorítmica del voto, los riesgos reales se concentran en el ecosistema informativo y en el desgaste psicológico de las instituciones democráticas.
Un primer vector de riesgo se encuentra en la intoxicación informativa vinculada a la denegación de servicios. Un ataque DDoS sincronizado contra los portales de divulgación del Ministerio del Interior durante la noche electoral impediría momentáneamente el acceso a los datos provisionales. Ese vacío informativo, combinado con la difusión rápida de narrativas falsas en redes sociales a través de granjas de perfiles automáticos, proporcionaría el entorno propicio para sembrar dudas sobre la limpieza del recuento y fomentar la percepción de un fraude inexistente.
El segundo vector, y el más sofisticado, corresponde a las operaciones de intrusión y filtración (hack-and-leak) ejecutadas por grupos APT. En lugar de atacar la infraestructura electoral del Estado, estos actores dirigen sus esfuerzos hacia las redes internas de partidos políticos, agencias de comunicación, centros de estudios o buzones privados de dirigentes políticos. El robo de correspondencia sensible o su difusión selectiva, manipulada o dosificada en vísperas de la votación, busca alterar el comportamiento del electorado mediante el escándalo político, incidiendo de forma indirecta en los resultados sin tocar un solo elemento del sistema de votación.
A ello se añade la desestabilización operativa indirecta, similar a las tácticas aplicadas durante la cumbre europea de Granada. Acciones coordinadas contra sistemas de gestión de transportes, servicios de urgencias o centrales de comunicación en ciudades clave el día de las elecciones buscan generar desorden logístico, sembrar irritación colectiva e introducir un clima de incertidumbre en el entorno físico en el que se desarrolla el sufragio.
Probabilidad técnica y defensa de la confianza democrática
El balance de probabilidades ante la convocatoria del 29 de noviembre dibuja un escenario asimétrico: el riesgo de agresiones cibernéticas es alto en la periferia informativa y prácticamente nulo en el núcleo decisorio del sistema.
Es sumamente previsible que colectivos hacktivistas y redes afines a intereses geopolíticos hostiles intenten saturar páginas institucionales, colapsar portales informativos y amplificar narrativas de descrédito institucional. Igualmente, las alertas de inteligencia deben permanecer activadas frente a posibles infiltraciones de espionaje sobre los entornos digitales de las candidaturas y formaciones políticas, donde las barreras defensivas no siempre presentan la misma solidez que los sistemas de la Administración General del Estado.
Sin embargo, la posibilidad técnica de alterar la asignación de escaños mediante una intrusión informática es inviable. El diseño manual, descentralizado y físicamente verificado de la legislación electoral otorga a España una extraordinaria capacidad de aguante ante cualquier intento de sabotaje electrónico. La robustez técnica de los sistemas de transmisión, sumada a la inviolabilidad del acta en papel custodiada por los propios ciudadanos, asegura la legitimidad de las urnas. La verdadera amenaza que afronta la democracia española el 29 de noviembre no se librará en los servidores de recuento, sino en la contención de la guerra psicológica dirigida a erosionar la confianza pública en las instituciones del Estado.
.
.
Preguntas frecuentes sobre ciberseguridad e integridad electoral
¿Puede un ciberataque alterar el resultado de las elecciones generales en España?
No. La arquitectura del sistema electoral español está blindada de manera analógica por la LOREG. La emisión del voto es en papel, el recuento en mesa es manual y público frente a representantes de los partidos, y las actas físicas son firmadas y transportadas bajo custodia de las Fuerzas y Cuerpos de Seguridad del Estado. El escrutinio telemático de la noche electoral es provisional y carece de efectos jurídicos; el resultado vinculante emana exclusivamente del cotejo manual de las actas en las Juntas Electorales.
¿Qué diferencia existe entre un ataque DDoS de hacktivistas y una Amenaza Persistente Avanzada (APT)?
Los ataques DDoS, empleados por colectivos como NoName057(16), saturan temporalmente servidores web de acceso público para buscar notoriedad mediática en canales de mensajería, sin comprometer bases de datos ni penetrar en redes internas. En cambio, una Amenaza Persistente Avanzada (APT) es una unidad encubierta vinculada a aparatos de inteligencia estatal cuyo objetivo es el espionaje silencioso, la permanencia prolongada en sistemas sensibles y la exfiltración estratégica de información.
¿Cuáles son los riesgos reales de una interferencia durante la jornada electoral?
Los vectores viables se concentran en la guerra psicológica y el ecosistema informativo: caídas puntuales de los portales de resultados provisionales, propagación de bulos en redes sociales para alimentar sospechas de fraude, filtraciones selectivas de datos privados (hack-and-leak) dirigidas contra formaciones políticas y episodios de desestabilización en servicios urbanos o de transportes.
¿Qué precedentes de ciberataques hostiles se han documentado en España?
En las elecciones generales de julio de 2023 y la cumbre comunitaria de Granada de octubre de 2023, la red prorrusa NoName057(16) atacó plataformas ministeriales y servicios de transporte. La Audiencia Nacional mantiene investigaciones abiertas por ciberterrorismo y la Guardia Civil, en coordinación con Europol en la Operación Eastwood, ha detenido a colaboradores locales del entramado e intervenido servidores de control.
¿Cómo se asegura la continuidad operativa frente a caídas tecnológicas?
A través de la supremacía del soporte físico. Si las telecomunicaciones o los terminales de transmisión de datos sufrieran una interrupción, el resultado electoral permanece intacto: las actas en papel firmadas por los ciudadanos elegidos por sorteo y los apoderados constituyen la única fuente de validez jurídica, preservando la legitimidad democrática frente a cualquier contingencia digital.