El ecosistema corporativo e institucional en España se encuentra inmerso en una ofensiva digital sin precedentes. Durante el primer semestre de 2026, el informe de inteligencia de amenazas de NTT Data Cyber Threat Intelligence identificó un total de 879 ciberataques dirigidos dentro de la muestra analizada en el país. Este registro representa un incremento interanual del 45% respecto al mismo periodo del año previo, posicionando a España a la cabeza del crecimiento del cibercrimen en el panorama europeo y superando con holgura a locomotoras industriales como Alemania, que computó un alza del 31%.
Los vectores predominantes en esta oleada son el secuestro de datos corporativos mediante ransomware, el fraude por suplantación mediante phishing avanzado, la extorsión digital y la exfiltración masiva de activos estratégicos. Este escenario plantea una disyuntiva inaplazable para los directores de tecnología (CIO) y los directores de seguridad de la información (CISO): las amenazas han abandonado definitivamente el plano del oportunismo aislado para articularse como campañas sistemáticas de desgaste. Ante este cambio de escala, los perímetros defensivos tradicionales han quedado desbordados.
Radiografía de la amenaza: hiperprofesionalización delictiva y automatización mediante IA
El repunte de ataques registrado en el primer semestre de 2026 consolida una transformación de fondo en el panorama penal. Según los balances del Ministerio del Interior, la ciberdelincuencia ya absorbe el 20,6% de todas las infracciones penales registradas en España. Dentro de este espectro digital, el fraude informático y las estafas telemáticas aglutinan más del 90% de los delitos, lo que evidencia el desplazamiento estructural de las mafias hacia un entorno donde la rentabilidad económica es elevada y la impunidad operativa resulta ventajosa.
.
| Indicador y fuente oficial | Métrica cuantitativa | Evolución interanual | Implicación técnico-operativa |
| Ataques dirigidos H1 2026 (NTT Data) | 879 incidentes dirigidos | +45% (frente al H1 anterior) | Crecimiento superior al de Alemania (+31%), situando a España en el foco de las mafias. |
| Peso penal cibercrimen (Ministerio del Interior) | 20,6% del total de delitos | Crecimiento sostenido | El fraude y las estafas online superan el 90% de la actividad delictiva digital. |
| Incidentes gestionados (INCIBE 2025) | 122.223 incidentes mitigados | +26% interanual | Máximo histórico de gestión operativa ante la saturación de brechas. |
| Línea de Asistencia 017 (INCIBE 2025) | Más de 142.000 consultas | +45% interanual | Incremento crítico en solicitudes de auxilio corporativo y particular. |
| Activos vulnerables expuestos (INCIBE 2025) | 237.028 sistemas críticos | +29% de exposición | Superficie de ataque desatendida y visible directamente desde Internet pública. |
El balance anual del Instituto Nacional de Ciberseguridad (INCIBE) ilustra la dimensión de esta saturación: la entidad gestionó 122.223 incidentes en el ejercicio de 2025, lo que supuso un ascenso del 26% respecto al periodo anterior. En consonancia con este deterioro, la línea telefónica de ayuda 017 atendió más de 142.000 consultas, reflejando un alza del 45% interanual que confirma la presión a la que están sometidas empresas y administraciones públicas. A este volumen se suma la detección de 237.028 sistemas vulnerables directamente expuestos en la red pública, proporcionando puertas traseras constantes a los intrusos.
Este volumen no puede desvincularse de dos factores que han roto el equilibrio técnico: la hiperprofesionalización del crimen transnacional y el uso de inteligencia artificial (IA) como multiplicador de fuerza ofensiva. Los grupos criminales operan hoy bajo estructuras corporativas basadas en modelos de «Ransomware as a Service» (RaaS), lo que permite a actores no técnicos alquilar código destructivo altamente sofisticado.
Al mismo tiempo, la integración de herramientas de inteligencia artificial automatiza la fase de reconocimiento de activos, analiza el comportamiento del personal para orquestar ataques de ingeniería social hiperpersonalizados y recompila malware polimórfico en tiempo real. Esta automatización permite modificar firmas y patrones para eludir los sistemas de detección tradicionales en los puestos de trabajo. Cuando un ataque es dirigido y adaptativo mediante algoritmos automatizados, los métodos reactivos basados en firmas estáticas pierden toda eficacia.
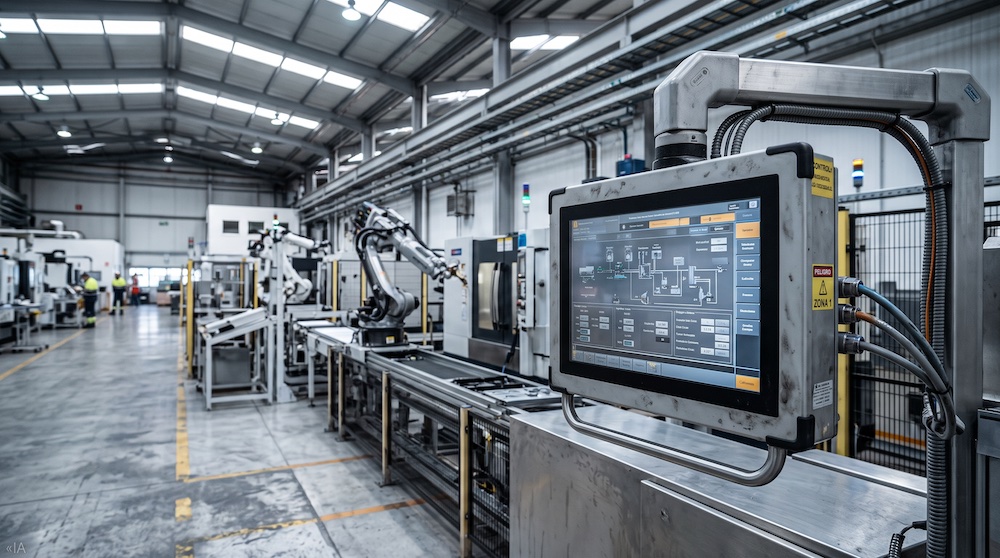
Vulnerabilidad crítica en la industria, las finanzas y los servicios
El embate de este 45% adicional de incidentes no se reparte de forma aleatoria, sino que converge sobre los motores económicos de España: la industria manufacturera, los servicios corporativos y el sector financiero.
En la industria manufacturera, la convergencia entre las tecnologías de la información (IT) y las tecnologías de operación (OT) ha conectado plantas productivas y sensores industriales a la red corporativa. Esta integración expone a las líneas de montaje a ataques de ransomware que ya no buscan únicamente inutilizar servidores de ofimática, sino detener la cadena cinemática de producción y el funcionamiento de autómatas industriales. La extorsión digital en este entorno es doble: se exige rescate para restablecer la maquinaria parada y se amenaza con publicar propiedad intelectual, patentes de diseño o acuerdos de suministro confidenciales. El coste económico de un parón forzado en planta suele superar de forma inmediata el impacto directo del rescate exigido.
En el sector financiero, las estadísticas de INCIBE confirman que la banca concentró el 34% de los incidentes asistidos dentro de los operadores críticos y esenciales regulados. Las organizaciones financieras gestionan flujos masivos de capital e información sensible, lo que las convierte en el objetivo primordial de campañas avanzadas de compromiso de correo electrónico corporativo (BEC), denegaciones de servicio distribuidas combinadas con rescate y ataques a través de intermediarios en su cadena de suministro. En el sector de servicios, los incidentes provocan la sustracción masiva de datos y registros confidenciales de terceros, generando responsabilidades regulatorias severas y un daño patrimonial del que muchas corporaciones tardan años en recuperarse.
España registra un 45% más de ataques en 2026: ¿está tu SOC preparado?
La disonancia entre la naturaleza de la amenaza y los medios de contención corporativos es evidente. Depositar la seguridad de una compañía en un software antivirus convencional o en un equipo interno de IT con disponibilidad restringida a la jornada laboral equivale a dejar la sede desprotegida. La telemetría forense demuestra que las detonaciones de ransomware, el escalado de privilegios y las exfiltraciones masivas se ejecutan durante la noche, en fines de semana o durante periodos vacacionales. Los atacantes diseñan sus incursiones para operar cuando los departamentos internos carecen de vigilancia activa. Un sistema de alertas no sirve si nadie evalúa la anomalía a las tres de la madrugada y carece de facultades inmediatas para contener el incidente.
Para responder a ataques que no descansan, la única respuesta técnica viable reside en la monitorización continua, la correlación de eventos y la detección y respuesta gestionada (MDR) dentro de un Centro de Operaciones de Seguridad (SOC) operativo las 24 horas del día, los 7 días de la semana.
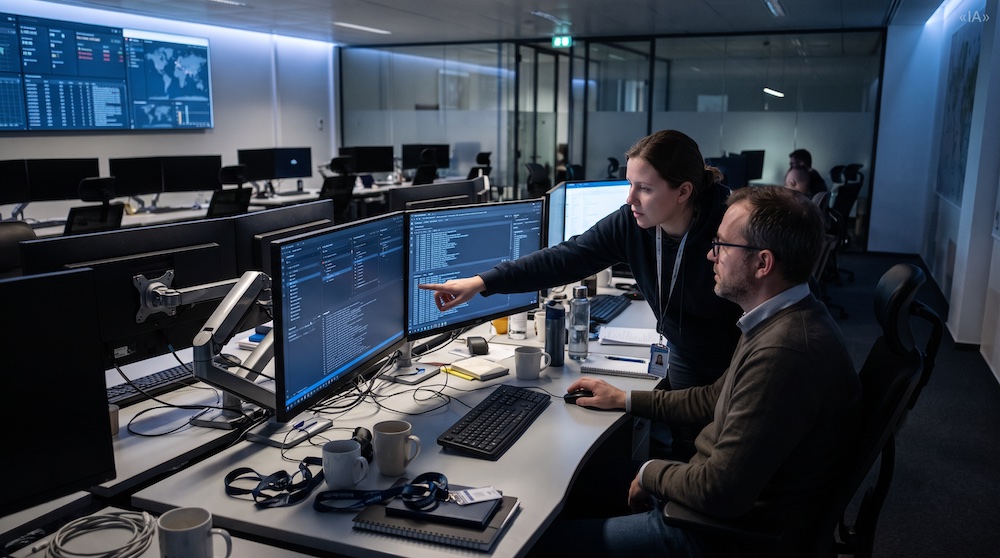
En este escenario de presión delictiva, Bullhost articula su plataforma BullEye como el blindaje definitivo para las organizaciones. Desarrollado por Bullhost Cloud Services y operado por ingenieros especialistas desde Euskadi, el SOC gestionado BullEye ofrece vigilancia ininterrumpida orientada a neutralizar intrusiones antes de que alcancen una fase lesiva.
La propuesta de valor de BullEye reside en su motor de correlación avanzada asistido por inteligencia artificial defensiva, capaz de procesar flujos masivos de eventos y segregar falsos positivos de patrones auténticos de compromiso. Integrando la tecnología de inteligencia de amenazas del especialista europeo Sekoia, la plataforma contrarresta el uso ofensivo de la IA con modelos analíticos de anticipación que detectan anomalías de identidad, movimientos laterales sospechosos y exfiltraciones incipientes de información. Frente a un ataque nocturno, el equipo técnico ejecuta protocolos inmediatos de contención: aislamiento de terminales afectados, cierre de puertos comprometidos y revocación de credenciales en cuestión de minutos, garantizando la continuidad operativa y preservando los procesos de negocio.
A este despliegue técnico se une un elemento diferenciador: la soberanía digital del dato. La infraestructura tecnológica de BullEye se aloja en centros de datos ubicados dentro de la jurisdicción continental europea, con despliegues de proximidad y contingencia en instalaciones como Adam Data Center en Alcalá de Henares. Esta arquitectura elimina la dependencia de infraestructuras extranjeras y asegura el estricto cumplimiento del marco legal europeo, incluidas directivas de alta exigencia como NIS2.
La plataforma cubre de manera unificada la gestión de vulnerabilidades (VMaaS), la postura de seguridad del dato (DSPM) y la protección integral sobre infraestructuras tanto IT como OT. Con el crecimiento del 45% en los ciberataques marcando el ritmo de 2026, la seguridad corporativa ya no admite soluciones parciales ni defensas intermitentes: la solidez técnica y la capacidad de contención inmediata marcan la línea divisoria entre la continuidad de la empresa y el colapso operativo.
Preguntas frecuentes
¿Por qué aumentaron los ciberataques un 45% en España durante el primer semestre de 2026?
El incremento del 45% en los ciberataques en España responde a la hiperprofesionalización del cibercrimen organizado y al uso masivo de inteligencia artificial ofensiva. Los grupos delictivos explotan modelos de Ransomware as a Service (RaaS) y algoritmos generativos para crear malware polimórfico capaz de evadir firmas estáticas tradicionales. Esta automatización acelera el reconocimiento de vulnerabilidades perimetrales y optimiza el phishing dirigido, superando el crecimiento de economías como Alemania (+31%).
¿Qué sectores económicos sufren el mayor impacto del cibercrimen en España?
La industria manufacturera, el sector financiero y los servicios concentran la mayor densidad de ciberataques dirigidos en España. En el entorno industrial, la convergencia entre tecnologías IT y redes de operación OT expone líneas de fabricación al ransomware y la extorsión operativa. Paralelamente, las entidades bancarias aglutinan el 34% de los incidentes en operadores críticos gestionados por INCIBE, padeciendo fraudes mediante compromiso de correo corporativo (BEC) y exfiltración masiva.
¿Por qué los antivirus tradicionales y los equipos de IT internos resultan insuficientes frente a las amenazas actuales?
Los antivirus convencionales y los departamentos internos de IT carecen de cobertura horaria continua y capacidad para neutralizar intrusiones automatizadas nocturnas. Las organizaciones criminales despliegan vectores de ataque fuera del horario laboral, habitualmente durante la madrugada o festivos. Mientras el software basado en firmas no identifica código polimórfico desconocido, la detección y respuesta gestionada (MDR) dentro de un SOC 24/7 correlaciona anomalías de telemetría en tiempo real, aislando terminales comprometidos.
¿Qué ventajas aporta la plataforma BullEye de Bullhost como SOC gestionado?
BullEye proporciona vigilancia continua 24/7 combinando correlación avanzada mediante inteligencia artificial con contención inmediata operada por especialistas desde Euskadi. Desarrollada por Bullhost Cloud Services, BullEye integra ciberinteligencia europea de Sekoia para anticipar anomalías y frenar movimientos laterales. La plataforma unifica gestión de vulnerabilidades (VMaaS) y protección de datos (DSPM) en infraestructuras híbridas IT y OT, ejecutando protocolos de aislamiento y mitigación inmediata para blindar la continuidad operativa.
¿Por qué es fundamental la soberanía del dato en los servicios de SOC y ciberseguridad gestionada?
La soberanía del dato garantiza que la custodia, telemetría y procesamiento de información sensible permanezcan bajo jurisdicción estricta de la Unión Europea. El almacenamiento y tratamiento de registros de seguridad en centros de datos europeos, como las instalaciones de Adam Data Center en Madrid utilizadas por BullEye, elimina riesgos legales derivados de legislaciones extraterritoriales. Además, asegura el cumplimiento regulatorio de directivas comunitarias como NIS2, robusteciendo la gobernanza corporativa.