En los comités de dirección y en los centros de control de las plantas industriales se vive hoy una paradoja silenciosa. Pocas tecnologías han acaparado tantas horas de debate como la inteligencia artificial y, al mismo tiempo, pocas veces se ha detectado tanta prudencia a la hora de autorizar una inversión definitiva.
Los directores generales y los responsables de operaciones asisten a un bombardeo continuo de promesas sobre algoritmos capaces de anticipar averías críticas en plena línea de producción, modelos de visión artificial que detectan defectos a velocidades de vértigo o asistentes capaces de redactar complejas ofertas técnicas en cuestión de segundos. Sin embargo, cuando se disipa el impacto de las demostraciones comerciales y toca aterrizar la tecnología en la operativa diaria, surge una fundada sensación de vértigo: nadie quiere quedarse atrás en la carrera digital, pero ningún directivo sensato está dispuesto a dar un salto al vacío que comprometa el patrimonio informativo de la empresa o dispare los costes en un experimento fallido.
El origen de esa inquietud es plenamente legítimo. La adopción desordenada de herramientas de inteligencia artificial ha desencadenado una proliferación incontrolada de soluciones en la sombra, donde los propios empleados, empujados por la necesidad de resolver tareas cotidianas, suben información sensible y propiedad intelectual a plataformas externas sin supervisión corporativa. El peligro no es menor cuando se decide incorporar herramientas comerciales consolidadas, como Microsoft 365 Copilot, sin haber realizado una higienización previa de los permisos de acceso.
Al conectarse a los repositorios documentales corporativos, estos asistentes heredan de forma estricta los privilegios de lectura de cada usuario; si la gestión de accesos en SharePoint o en los servidores compartidos arrastra desajustes históricos, basta una consulta formulada en lenguaje natural para que cualquier trabajador acceda inadvertidamente a tablas salariales, contratos comerciales o fórmulas industriales reservadas.
El laberinto regulatorio y la trampa del dato fragmentado
A los riesgos operativos se añade un marco normativo europeo cada vez más riguroso, donde la etapa de la experimentación tecnológica sin reglas ha quedado definitivamente clausurada. Instrumentos legislativos como el Reglamento Europeo de Inteligencia Artificial (EU AI Act) y la Ley de Datos (Data Act) se entrelazan de manera inmediata con exigencias preexistentes como la Directiva NIS2, el Reglamento General de Protección de Datos (RGPD), el Esquema Nacional de Seguridad (ENS) y estándares como las normas ISO/IEC 27001 o ISO 42001. En este contexto, cualquier proyecto de inteligencia artificial exige trazabilidad algorítmica, supervisión humana en las decisiones críticas, políticas activas de prevención de fuga de datos (DLP) y una estricta segmentación de redes bajo el modelo de confianza cero (Zero Trust). Ignorar estas exigencias no solo expone a la organización a brechas graves en sus entornos informáticos e industriales (OT/IT), sino a severas contingencias legales.
No obstante, los análisis técnicos sobre iniciativas de inteligencia artificial fallidas demuestran que casi ningún proyecto colapsa por una deficiencia intrínseca del modelo algorítmico. El motivo real del fracaso radica en la falta de base técnica y en la dispersión del dato. En la mayor parte de las organizaciones, la información crítica ya se produce de forma continua, pero reside aislada en el ERP corporativo, en los autómatas de planta, en hojas de cálculo paralelas o en la memoria de los trabajadores. Pretender alimentar sistemas inteligentes sin haber saneado y estructurado previamente esa base equivale a instalar maquinaria de precisión sobre unos cimientos inestables.
Auditar antes de comprometer la inversión
Frente a la inercia habitual del mercado, empeñada en prescribir infraestructuras desproporcionadas o desarrollos a medida antes de identificar la necesidad real, Bullhost plantea un enfoque de ingeniería caracterizado por la prudencia y el rigor: el servicio de Diagnóstico y Consultoría Estratégica de IA. Diseñado como una intervención ágil de alcance cerrado, con una dedicación técnica acotada de entre veinte y treinta horas y un presupuesto contenido de entre 2.000 y 2.500 euros, este servicio actúa como el filtro objetivo indispensable para transformar la curiosidad en una hoja de ruta con sentido económico y técnico.
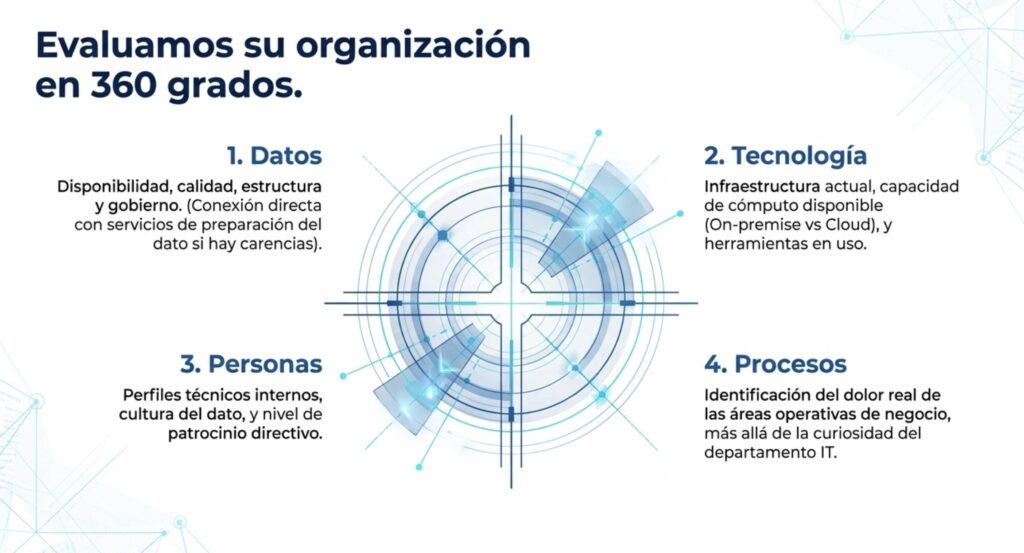
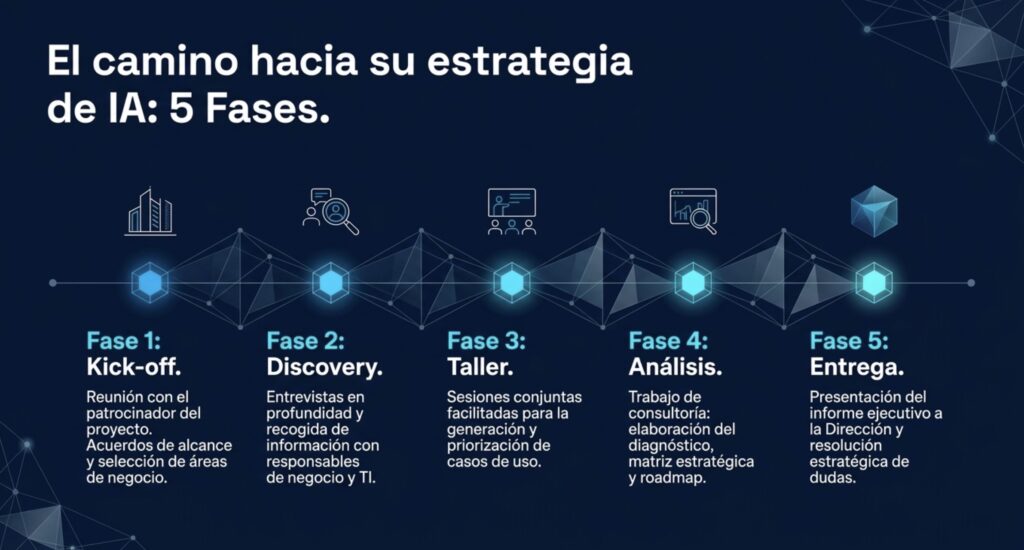
El diagnóstico rompe con el habitual distanciamiento entre el área de sistemas y el resto de la empresa. La metodología arranca con entrevistas exhaustivas a los responsables de las distintas unidades de negocio (producción, mantenimiento, compras, finanzas o posventa) para localizar los focos reales de ineficiencia. A partir de ahí, un equipo consultor evalúa la madurez de la compañía en cuatro dimensiones críticas: los datos, examinando su calidad, accesibilidad y gobernanza; la tecnología, analizando la capacidad de cómputo, las redes y los sistemas locales o en la nube; los procesos, identificando qué tareas repetitivas justifican una automatización; y las personas, calibrando la cultura digital interna y la disponibilidad de perfiles técnicos.
Toda esta información se traduce en un taller colaborativo y en una matriz de priorización que puntúa cada caso de uso candidato enfrentando su impacto tangible de negocio frente a su viabilidad técnica y esfuerzo de implantación. De este modo, la dirección abandona las intuiciones y obtiene una fotografía nítida que separa aquellas iniciativas viables a corto plazo de aquellas que deben esperar a que la infraestructura madure.
Neutralidad técnica y modalidades a medida de cada empresa
Una de las mayores garantías de este servicio radica en su total neutralidad arquitectónica. Para cada caso de uso validado, el informe técnico determina qué solución resulta idónea: cuándo conviene aplicar técnicas de generación aumentada por recuperación (RAG) sobre bases documentales internas, cuándo desplegar agentes autónomos, cuándo recurrir a modelos comerciales ya disponibles y, de forma muy relevante, cuándo la problemática del cliente se solventa de manera más eficiente y económica mediante una automatización clásica sin necesidad de incorporar inteligencia artificial. El análisis despeja igualmente el debate sobre la custodia del dato, recomendando de forma fundamentada si conviene apostar por servidores locales propios o por plataformas gestionadas en la nube en función de los requerimientos de latencia, coste y cumplimiento normativo.
Para amoldarse a los diferentes grados de madurez organizativa, la consultoría se estructura en cuatro modalidades complementarias. Aquellas compañías que solo precisan ordenar la conversación inicial pueden acogerse a un taller de identificación y priorización de casos de uso. El perfil mayoritario encuentra su encaje en el Diagnóstico Essential, que abarca la evaluación integral de las cuatro dimensiones de madurez, el informe de hallazgos y la matriz de priorización. Para comités de dirección o consejos que deben defender la viabilidad económica ante socios o entidades financieras, la modalidad Diagnóstico Advanced complementa el análisis con recomendaciones de arquitectura detalladas y una estimación de retorno de la inversión (ROI) con supuestos explícitos. Por último, el acompañamiento en la ejecución garantiza un seguimiento periódico para supervisar que la implantación posterior respete los objetivos definidos y corrija posibles desviaciones operativas.
Solvencia operativa y el respaldo de la financiación pública
La propuesta de Bullhost adquiere su verdadera dimensión gracias a su condición de operador tecnológico con capacidad de ejecución integral. Al separar nítidamente la consultoría estratégica de la posterior provisión tecnológica, el cliente mantiene siempre la libertad de decidir sus ritmos, pero cuenta con el respaldo de una firma capacitada para hacer realidad cada fase de la hoja de ruta.
Si la empresa requiere potencia de cómputo local y soberanía sobre sus datos, Bullhost dimensiona e implanta servidores dedicados, almacenamiento NVMe de alto rendimiento y redes OT/IT aisladas. Si la prioridad es blindar el perímetro corporativo, activa la supervisión ininterrumpida desde Bulleye, su Centro de Operaciones de Seguridad (SOC) 24/7, combinando la gestión continua de vulnerabilidades de Tenable con la inteligencia de amenazas y detección de credenciales filtradas de Flare. Y si la elección se inclina por el despliegue de asistentes como Microsoft 365 Copilot, sus ingenieros se encargan del saneamiento previo de permisos para que la adopción sea productiva y completamente segura.
Esta capacidad técnica se sustenta en una trayectoria contrastada de más de dos décadas en el sector de las tecnologías de la información y una especialización en ciberseguridad consolidada desde 2016. Con un equipo multidisciplinar superior a cuarenta ingenieros y especialistas en sistemas, redes y cumplimiento, Bullhost protege activamente a más de 125 compañías y administra más de 130 entornos empresariales de Microsoft 365. La compañía forma parte de la Red Nacional de SOC y del Centro de Ciberseguridad Industrial (CCI), dispone de sistema autónomo propio en RIPE NCC como operador de tránsito IP y gestiona un centro de datos en Madrid en conformidad con el estándar Tier III, respaldado por un segundo centro propio de continuidad en Vitoria. Sus procesos están certificados bajo las normas ISO/IEC 27001, ISO/IEC 20000-1 y en la Categoría Alta del Esquema Nacional de Seguridad (ENS), garantizando la continuidad de clientes de referencia como Tata Steel, Elecnor, BBVA, Delteco, Saltoki o Unicaja.
A todo ello se añade una ventaja financiera determinante: la alineación de estos proyectos con las convocatorias públicas de subvención. Tanto los programas de inteligencia artificial del Grupo SPRI en Euskadi como las líneas estatales de Red.es y del Ministerio para la Transformación Digital exigen memorias técnicas rigurosas y justificadas, contemplando partidas obligatorias de consultoría especializada junto a importantes ayudas para inversiones en hardware y licencias. Disponer de un diagnóstico estratégico previo elaborado por Bullhost no solo disipa la incertidumbre técnica y blinda la seguridad de la compañía, sino que proporciona el soporte documental exacto para acceder a estos fondos públicos y financiar una parte muy sustancial de la modernización corporativa.
Preguntas frecuentes
¿Por qué fallan la mayoría de los proyectos de inteligencia artificial en la empresa?
La mayoría de los proyectos de inteligencia artificial fracasan por la falta de madurez de la infraestructura técnica y la dispersión del dato, no por deficiencias del modelo algorítmico[cite: 8, 14]. Antes de desplegar modelos o asistentes, las organizaciones necesitan estructurar la información aislada en ERP, sistemas de planta y hojas de cálculo, asegurando la calidad del dato y la segmentación de redes para evitar cuellos de botella y brechas de seguridad[cite: 8, 14].
¿Qué riesgos de seguridad implica activar Microsoft 365 Copilot sin auditoría previa?
Desplegar asistentes comerciales como Microsoft 365 Copilot sin sanear los permisos documentales provoca fugas internas de información confidencial hacia usuarios no autorizados[cite: 14]. La inteligencia artificial hereda los privilegios de lectura existentes en SharePoint y carpetas compartidas; una auditoría previa de accesos bajo el modelo Zero Trust previene que cualquier empleado acceda mediante consultas en lenguaje natural a salarios, contratos o secretos industriales[cite: 14].
¿En qué consiste el servicio de diagnóstico y consultoría estratégica de IA de Bullhost?
El servicio de diagnóstico estratégico de IA de Bullhost es una evaluación ágil de alcance cerrado (20-30 horas, de 2.000 a 2.500 €) que analiza la madurez corporativa en datos, tecnología, procesos y personas[cite: 14, 15]. Mediante entrevistas de negocio y talleres técnicos, entrega una matriz de priorización de casos de uso por impacto y viabilidad, junto con una hoja de ruta técnica que define la arquitectura y los requisitos de seguridad necesarios[cite: 14, 15].
¿Cómo condiciona el Reglamento Europeo de IA (EU AI Act) los proyectos corporativos?
El Reglamento Europeo de IA (EU AI Act) exige trazabilidad algorítmica, gobernanza del dato, supervisión humana en decisiones críticas y estrictas medidas de prevención de fugas (DLP)[cite: 5, 14]. Junto a regulaciones como NIS2, RGPD, el Esquema Nacional de Seguridad (ENS) y estándares como ISO 27001 o ISO 42001, obliga a las empresas a implantar controles de ciberseguridad y auditorías de cumplimiento antes de procesar información corporativa mediante sistemas inteligentes[cite: 1, 5, 15].
¿Se pueden financiar la consultoría y la infraestructura de IA con ayudas públicas?
Sí, tanto el diagnóstico previo como las inversiones posteriores en hardware, licencias y ciberseguridad son conceptos subvencionables mediante programas públicos como las ayudas de IA de SPRI en Euskadi y las convocatorias de Red.es[cite: 1, 14]. Estas subvenciones exigen memorias técnicas justificadas y partidas de consultoría especializada que permiten financiar hasta el 60 % del coste del proyecto, incluyendo servidores locales y plataformas cloud seguras[cite: 1, 14].