Es un martes cualquiera. Son las 10:14 de la mañana en una planta de producción a pleno rendimiento. De repente, la línea de empaquetado principal se detiene en seco. En las oficinas anexas, los monitores del equipo de ingeniería parpadean y se tiñen de rojo, mostrando un mensaje inconfundible: un ataque de ransomware acaba de secuestrar los sistemas operativos y exige un rescate millonario en criptomonedas para devolver el control.
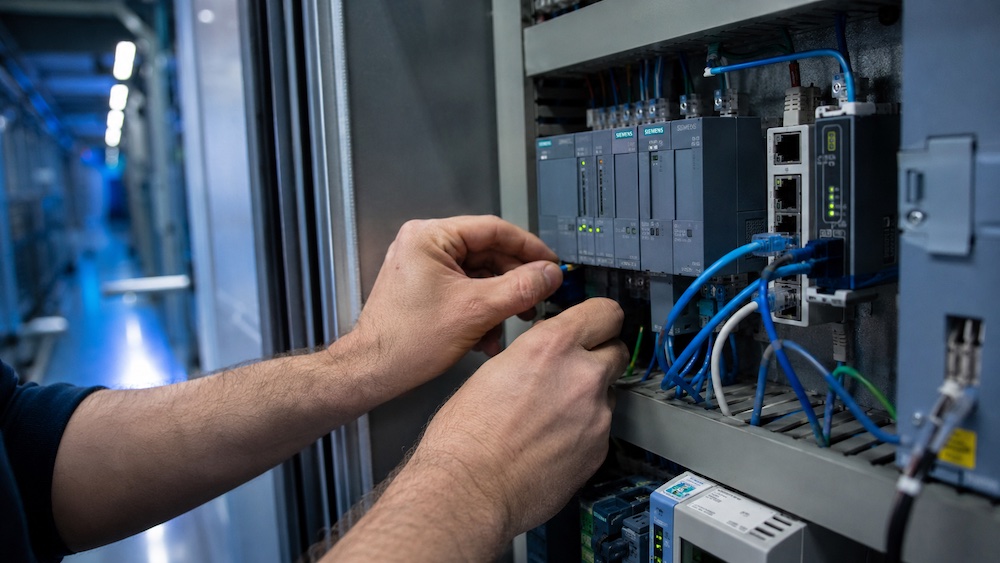
Cualquier analista inexperto podría pensar que los atacantes utilizaron herramientas de grado militar para derribar el cortafuegos perimetral, pero la realidad industrial es mucho más mundana y aterradora. El vector de entrada fue una simple cámara IP instalada en el almacén hace cinco años, o quizás el Controlador Lógico Programable (PLC) de la máquina empaquetadora que el proveedor configuró de fábrica y del que nadie volvió a acordarse. Un puerto abierto, una contraseña por defecto y una vulnerabilidad de software que el fabricante jamás parcheó fueron suficientes para paralizar por completo la continuidad operativa de la empresa.
En el sector de las pymes industriales, la convergencia entre las tecnologías de la información (IT) y las tecnologías de la operación (OT) ha ampliado drásticamente la superficie de ataque. Una línea de producción parada cuesta miles de euros por hora, y los atacantes lo saben. Ante esta sangría económica y los riesgos críticos para la seguridad física, la Unión Europea ha dado un golpe en la mesa con una normativa sin precedentes: la Cyber Resilience Act (CRA) o Ley Europea de Ciberresiliencia.
Prohibido «vender y olvidar»
Hasta el momento, gran parte de la industria tecnológica operaba bajo una premisa sumamente arriesgada: lanzar el hardware o software rápido al mercado y solucionar los problemas mediante parches posteriores si los clientes se quejaban. La Cyber Resilience Act ha dinamitado definitivamente este modelo comercial. Esta ley establece que cualquier producto con elementos digitales que tenga conexión directa o indirecta a una red debe ser intrínsecamente seguro desde su concepción hasta el final de su vida útil.
El alcance de la normativa es monumental. Abarca desde un gigantesco brazo robótico en una cadena de montaje y un enrutador corporativo, hasta el software de gestión ERP, una aplicación móvil o el sensor IoT más diminuto. La normativa impone que la seguridad informática ya no es un accesorio opcional o un extra que el usuario final deba configurar bajo su propia responsabilidad. Ahora, es una obligación legal ineludible para los fabricantes, importadores y distribuidores que deseen obtener el marcado CE y operar en el mercado europeo.
Para los responsables de tecnología y la alta dirección, comprender esta ley es vital para garantizar la solidez de su negocio, ya que el enfoque cambia radicalmente. Ya no basta con blindar el perímetro corporativo; los componentes que integran la red deben venir fortificados de fábrica. La normativa exige el principio de «seguridad por diseño y por defecto», lo que significa que el equipo debe entregarse con la superficie de ataque reducida a la mínima expresión, desprovisto de contraseñas genéricas y libre de vulnerabilidades explotables conocidas en el momento de su comercialización.
El inventario del software y la agilidad de respuesta
Uno de los aspectos más revolucionarios y técnicamente exigentes de la CRA es la obligación de generar y mantener un SBOM (Software Bill of Materials o Lista de Materiales de Software). Cuando un consumidor compra un producto alimenticio, exige leer sus ingredientes para evitar componentes perjudiciales. Del mismo modo, la CRA exige que cada pieza de software o firmware incluya un inventario exhaustivo, estandarizado y en formato legible por máquina que detalle todas las bibliotecas, dependencias de primer nivel y fragmentos de código de terceros que contiene. Si se descubre un fallo crítico en una librería de código abierto incrustada en el PLC de una maquinaria industrial, el SBOM permite a las autoridades y a los gestores localizar de inmediato el código vulnerable e implementar el blindaje adecuado.
A su vez, la normativa entierra la excusa del «equipo obsoleto o sin soporte». Los fabricantes están obligados a proporcionar actualizaciones de seguridad automáticas, gratuitas y de fácil instalación durante al menos cinco años, o durante toda la vida útil esperada del producto. Además, si se detecta un incidente grave o una vulnerabilidad que está siendo explotada activamente, los tiempos de reacción estipulados son drásticos. La ley exige una alerta temprana a la Agencia de la Unión Europea para la Ciberseguridad (ENISA) y a los equipos de respuesta a incidentes (CSIRT) en un plazo máximo de 24 horas, seguido de una notificación más completa a las 72 horas y un informe final a los 14 días.
Clasificación de riesgos y estándares técnicos
No todos los dispositivos presentan el mismo nivel de amenaza para la infraestructura general. Por ello, la CRA clasifica los productos con elementos digitales en diferentes categorías de riesgo, cada una con exigencias de evaluación de conformidad específicas, apoyándose en marcos normativos como la serie de estándares horizontales EN 40000 y la adaptación de la normativa industrial IEC 62443 a través de la futura serie EN 50770.
| Categoría de producto bajo la CRA | Ejemplos representativos | Nivel de evaluación de conformidad |
| Productos por defecto (Default) | Dispositivos IoT de consumo, altavoces inteligentes, electrodomésticos conectados. | Autoevaluación general permitida (si se aplican normas armonizadas). |
| Clase Importante I (Important I) | Sistemas operativos, gestores de contraseñas, redes privadas virtuales (VPN). | Requiere aplicación de normas armonizadas o evaluación por un organismo notificado. |
| Clase Importante II (Important II) | Cortafuegos industriales, microprocesadores resistentes a manipulaciones. | Evaluación obligatoria por un organismo notificado externo. |
| Productos críticos (Critical) | Pasarelas de contadores inteligentes, dispositivos de hardware con cajas de seguridad, tarjetas inteligentes. | Certificación de ciberseguridad obligatoria y exhaustiva. |
Sanciones que amenazan la supervivencia empresarial
Para garantizar que esta ley no sea un mero trámite burocrático, las instituciones europeas han dotado a la Cyber Resilience Act de un régimen sancionador de proporciones titánicas, equiparando la negligencia en la seguridad tecnológica con las multas contempladas en el Reglamento General de Protección de Datos (RGPD).
No cumplir con los requisitos esenciales ya no resulta en una simple advertencia administrativa. En caso de infracción de las exigencias fundamentales (como carecer de seguridad por diseño, no notificar los incidentes en plazo o ignorar la gestión de vulnerabilidades), las empresas fabricantes, importadoras o distribuidoras se enfrentan a un abismo financiero.
| Tipo de infracción de la Ley | Sanción máxima contemplada por la autoridad |
| Incumplimiento de requisitos esenciales (Falta de seguridad por diseño, omisión del SBOM, vulnerabilidades críticas no mitigadas). | Hasta 15 millones de euros o el 2,5% de la facturación anual mundial del ejercicio anterior (la cifra que resulte mayor). |
| Incumplimiento de otras obligaciones (Fallas en las obligaciones documentales de importadores/distribuidores o fallos procedimentales menores). | Hasta 10 millones de euros o el 2,0% de la facturación anual mundial (la cifra que resulte mayor). |
| Suministro de información engañosa (Proporcionar datos falsos o inexactos a las autoridades de vigilancia del mercado de la UE). | Hasta 5 millones de euros o el 1,0% de la facturación anual mundial (la cifra que resulte mayor). |
Más allá del impacto económico directo, los productos que no superen los requisitos de la normativa podrán ser sujetos a retiradas forzosas (imaginemos el coste de reemplazar físicamente miles de sensores industriales en fábricas de toda Europa) o ser vetados totalmente del mercado de la UE. Para una pyme o corporación, esto supone un riesgo inasumible de cese de operaciones.
El cronograma legal ya está en marcha y no admite demoras:
| Hito normativo de la CRA | Fecha de aplicación | Implicación práctica |
| Entrada en vigor | 10 de diciembre de 2024 | La ley es oficial y arranca el periodo de transición técnica. |
| Reporte de vulnerabilidades | 11 de septiembre de 2026 | Obligatoriedad de notificar vulnerabilidades explotadas e incidentes graves a ENISA en 24 horas. |
| Aplicación total y obligatoria | 11 de diciembre de 2027 | Todo producto comercializado debe cumplir íntegramente con los estándares de ciberseguridad y marcado CE. |
El blindaje integral y la solución estratégica de Bullhost
Llegados a este punto, la pregunta de cualquier directivo, responsable de planta o profesional IT/OT es evidente: ¿Cómo se adapta una infraestructura compleja, llena de sistemas heredados y dispositivos interconectados, a este nuevo ecosistema hiperregulado sin detener la producción? La respuesta radica en comprender que la ciberseguridad ya no es un gasto accesorio que se añade al final de un ciclo productivo; es un imperativo legal para garantizar la invulnerabilidad corporativa.
Es aquí donde contar con un socio tecnológico altamente especializado marca la diferencia entre la exposición temeraria y el control absoluto. Bullhost, con más de veinte años de trayectoria en el sector IT y una especialización profunda en ciberseguridad avanzada desde 2016, se posiciona como el aliado definitivo. Habiendo guiado a más de 200 compañías en sus procesos de securización, Bullhost no comercializa parches temporales, sino que diseña estrategias integrales a medida que entienden las prioridades únicas de cada planta y entorno de datos.
El equipo de Bullhost, compuesto por más de 40 profesionales altamente cualificados, es experto en la convergencia de entornos informáticos (IT) y operacionales (OT). Puesto que la maquinaria de una fábrica no puede detenerse abruptamente para aplicar una actualización, se requiere precisión quirúrgica. Bullhost implementa arquitecturas seguras, segmentación de redes avanzadas y securización de los accesos remotos para mantenimiento, evitando así que un PLC desactualizado o una pantalla táctil industrial se conviertan en la puerta trasera que amenace la fortaleza de la organización.
Consultoría, monitorización soberana y financiación
Para asegurar el cumplimiento de la rigurosa Cyber Resilience Act y la directiva NIS2, el ecosistema de servicios de Bullhost actúa como un escudo protector a lo largo de todo el ciclo operativo:
- Auditoría y compliance especializado: el servicio de consultoría ayuda a los fabricantes, importadores e integradores a mapear sus obligaciones frente a la CRA. Desde la evaluación técnica para la obtención del marcado CE y la estructuración del SBOM, hasta la certificación en normativas industriales como ISO 27001, ENS o IEC 62443, Bullhost guía a las organizaciones para que transiten el laberinto legal de forma segura.
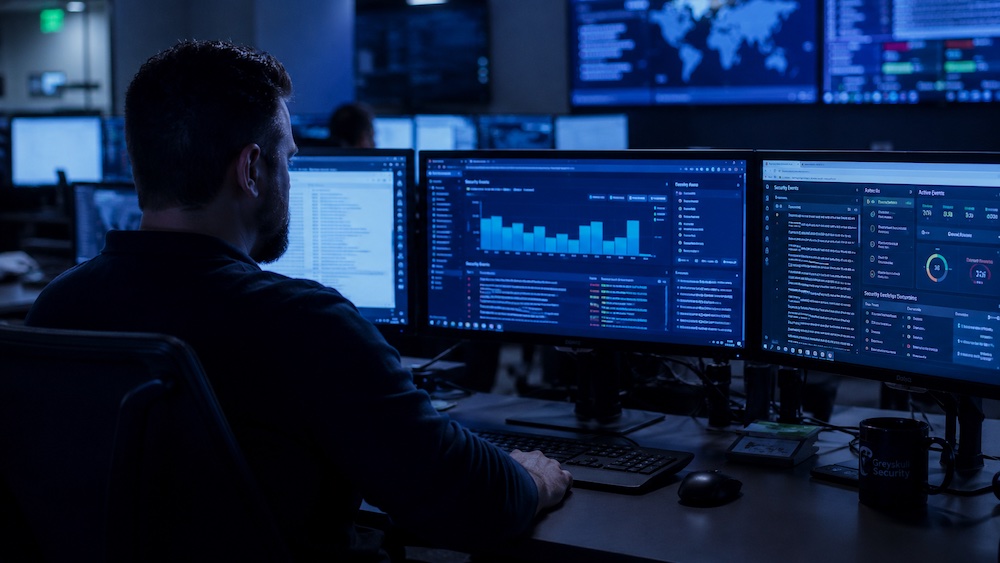
- Monitorización continua y detección temprana (SOC): cumplir con la obligación de reportar incidentes críticos en apenas 24 horas es logísticamente imposible sin una vigilancia constante. Bullhost aborda este desafío a través de BullEye, su Centro de Operaciones de Seguridad (SOC) soberano europeo y altamente automatizado. Esta plataforma monitoriza los entornos IT/OT en tiempo real, identificando amenazas, anomalías o intentos de intrusión mucho antes de que logren detonar su carga disruptiva.
- Cloud y protección de centros de datos: la protección del núcleo de la información corporativa se garantiza mediante infraestructuras Cloud y centros de datos de alta seguridad, asegurando la disponibilidad de la información y una capacidad de aguante superlativa frente a caídas o desastres.
Además, el momento para acometer este proceso de fortificación corporativa resulta inmejorable gracias al impulso institucional. Conscientes del desafío que estas normativas europeas suponen para el tejido industrial, entidades como el Grupo SPRI (Agencia Vasca de Desarrollo Empresarial) han desplegado importantes mecanismos de ayuda. Hasta el 23 de noviembre de 2026, el programa de Ciberseguridad Industrial de SPRI cuenta con un presupuesto de 14 millones de euros, ofreciendo subvenciones a fondo perdido de hasta 100.000 euros por empresa.
Estas ayudas, que cubren hasta el 60% de los gastos elegibles, están diseñadas precisamente para financiar proyectos de segmentación de redes, implantación de servicios SOC como BullEye y adaptación a normativas críticas (CRA, NIS2, IEC 62443). Confiar en un proveedor tecnológico experto como Bullhost asegura no solo la excelencia técnica del proyecto, sino la maximización de estos fondos públicos para lograr una infraestructura robusta.
La Ley Europea de Ciberresiliencia ha trazado una línea roja inamovible en el panorama tecnológico. El tiempo de mirar hacia otro lado cuando se instala un dispositivo conectado ha terminado de forma definitiva. El riesgo legal, operativo y financiero es hoy tan crítico como la propia amenaza técnica.
En este nuevo tablero, garantizar la fortaleza y la continuidad operativa exige tecnología de vanguardia y pericia demostrada. Trabajar junto a especialistas en ciberseguridad es la única vía para asegurar que la maquinaria no se detenga, que los datos permanezcan intactos y que el negocio florezca al amparo de la ley. Al fin y al cabo, la verdadera seguridad en la industria 4.0 no se improvisa; se diseña, se audita y se monitoriza de la mano de los mejores.