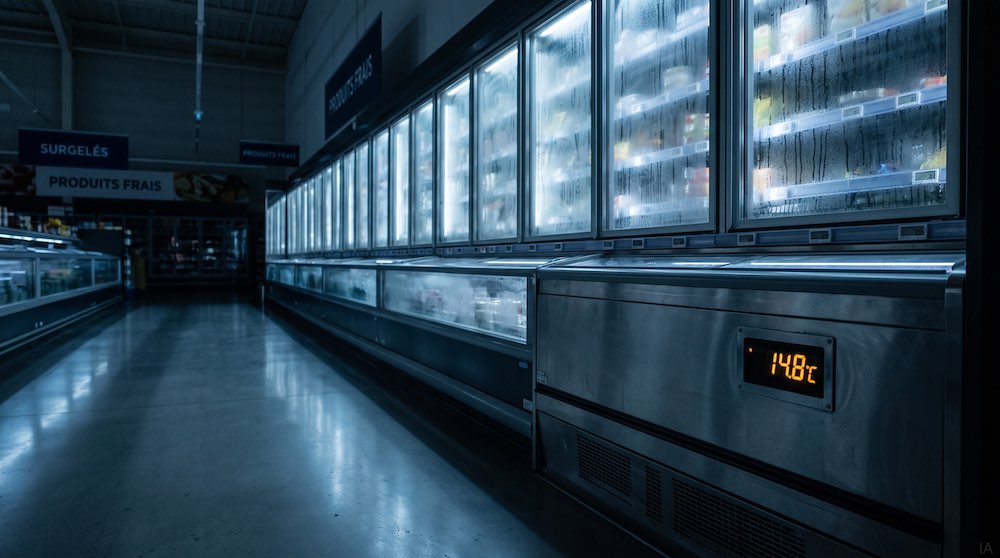
Al amanecer del lunes 12 de octubre de 2026, los responsables de cientos de supermercados en Francia descubrieron una pesadilla operativa inédita. En las líneas de caja no figuraba ningún mensaje de extorsión reclamando rescates en criptomonedas, la facturación funcionaba con normalidad y los ficheros con datos de clientes permanecían inalterados. Sin embargo, al abrir las secciones de frescos y las cámaras de conservación en establecimientos de Intermarché, Coopérative U, E.Leclerc, Carrefour Market y Monoprix, una densa ola de calor desarmaba cualquier previsión. Los termómetros digitales, programados para mantener los alimentos en marcas de hasta veinte grados bajo cero, registraban entre 26 °C y 30 °C tras recibir durante la madrugada una orden remota que elevaba la consigna térmica de los recintos hasta los 50 °C.
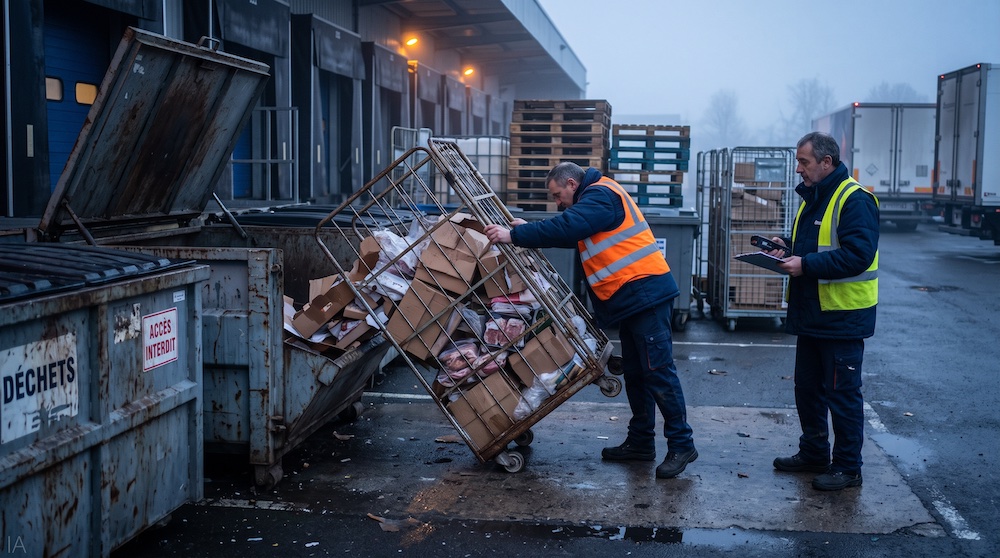
En pocas horas, una intrusión quirúrgica convirtió los arcones frigoríficos en hornos sin activar alertas en los cortafuegos corporativos. En la distribución alimentaria, las exigencias sanitarias son implacables: una ruptura imprevista de la cadena de frío transforma toneladas de carne, lácteos, pescados y productos ultracongelados en residuos que deben destruirse de inmediato. En la localidad alsaciana de Haguenau, dos tiendas de Intermarché y Super U acumularon pérdidas de género por 270.000 euros en una sola mañana, mientras que en Wasselonne un híper E.Leclerc debió desechar inventario por 220.000 euros. A escala estatal, con unas 300 tiendas afectadas en el grupo Intermarché y cerca de un centenar en Super U, el quebranto económico global escaló hasta varios millones de euros, suma agravada por el cierre forzoso de pasillos enteros y los peritajes de siniestro exigidos por las aseguradoras.
El suceso, asumido por la fiscalía de París y la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI), representa una rotura de paradigma táctico. Para provocar un daño financiero devastador ya no hace falta cifrar servidores ni sustraer datos; basta con alterar a distancia las variables físicas del equipamiento electromecánico que sostiene la operativa diaria.
Anatomía de una fiebre inducida
La sofisticación del ataque radicó en el aprovechamiento metódico de la termodinámica y del diseño operativo de las consolas de supervisión de edificios e instalaciones. Los atacantes concentraron sus esfuerzos en los controladores electrónicos del fabricante danés Danfoss, un estándar muy extendido en el frío comercial europeo.
En lugar de ordenar un apagón abrupto de las centrales compresoras o cortar la electricidad (maniobras que habrían activado al instante las alarmas de guardia por pérdida de tensión), los intrusos secuestraron una función ordinaria y necesaria de los equipos: el ciclo de desescarche automático. Para disolver la escarcha acumulada en serpentines y evaporadores, estas máquinas detienen temporalmente la refrigeración y encienden resistencias térmicas internas. Al infiltrarse en las plataformas telemáticas, los atacantes reconfiguraron los parámetros para imponer un calentamiento continuo con una consigna de 50 °C durante toda la noche. Los dispositivos acataron la orden sin cuestionarla, calentando activamente los arcones hasta extremos que llegaron a generar amagos de incendio en varios aparatos.
Las bases de esta vulnerabilidad estaban documentadas con antelación. En agosto de 2026, una auditoría técnica de Claroty detectó más de 2.700 controladores de esta marca expuestos a internet en todo el mundo sin protección perimetral. El análisis de su software reveló que el sistema calculaba una clave maestra diaria a partir de la fecha y hora interna del equipo, lo que permitía a cualquier atacante obtener privilegios de administración sin conocer la contraseña fijada por el operario. A ello se unían un deficiente filtrado en el módulo de correo, que procesaba texto como órdenes directas sobre el sistema operativo, y defectos en el servidor web interno que facilitaban bloquear la interfaz de gestión.
Aunque el fabricante publicó parches para sus gamas modernas, la compañía confirmó que gran parte de los equipos manipulados eran modelos antiguos que habían superado el final de su vida comercial y carecían de soporte. A ellos se sumaron unidades recientes cuyos administradores nunca instalaron las actualizaciones. Esta desatención ya contaba con precedentes: en 2022, decenas de tiendas en Rusia e Israel padecieron manipulaciones idénticas en sus consolas de frío tras dejarlas enlazadas a la red pública sin cortafuegos ni conexiones privadas cifradas.
El agujero ciego corporativo y precedentes históricos
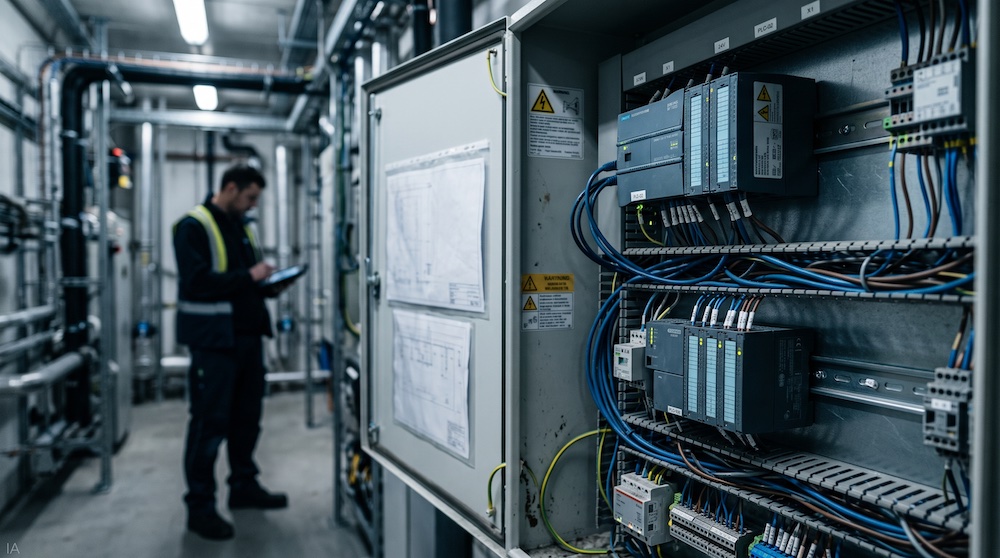
La crisis de los supermercados franceses expone una brecha habitual en el tejido empresarial: la fragilidad con la que operan los sistemas de tecnología operativa (OT) y los sensores del internet de las cosas frente al blindaje del entorno informático administrativo. En cualquier hipermercado, complejo fabril, hospital o centro logístico conviven decenas de subsistemas conectados dedicados a regular la climatización, el bombeo de fluidos, la iluminación o los grupos electrógenos. Para vigilar consumos y evitar desplazamientos nocturnos de técnicos, estos cuadros de mando se abren a internet para permitir su gestión telemática.
El problema reside en la custodia compartida de esos accesos. Mientras que informática audita con rigor los servidores corporativos, los cuadros de frío y climatización suelen quedar delegados en instaladores externos de mantenimiento mecánico. Estos proveedores recurren a accesos remotos sin segmentar redes, replican contraseñas idénticas entre clientes y mantienen hardware obsoleto bajo la creencia de que una máquina estable no debe tocarse. Así, las defensas corporativas convencionales resultan ciegas ante órdenes maliciosas que viajan por protocolos industriales para manipular variables del entorno físico.
La historia de la ciberseguridad acumula advertencias sobre el peligro de descuidar los sistemas auxiliares de climatización. El precedente global más conocido tuvo lugar en 2013 contra la cadena estadounidense Target. Los atacantes no perforaron el perímetro central de la empresa, sino que sustrajeron las credenciales del contratista mecánico Fazio Mechanical Services, encargado de supervisar los sistemas térmicos para monitorizar consumos. Al carecer de barreras que aislaran las consolas de climatización de la red corporativa principal, los intrusos saltaron desde el módulo térmico hasta los terminales de cobro, comprometiendo los datos bancarios de decenas de millones de clientes.
En el escenario actual, el equipo físico auxiliar se ha convertido en el objetivo final del ataque. Así ocurrió en los sabotajes del grupo CyberAv3ngers contra estaciones de bombeo de agua en Estados Unidos, donde se tomó el control de autómatas industriales porque estaban expuestos a internet manteniendo la clave numérica asignada de fábrica por el fabricante.
Al extrapolar esta vulnerabilidad a la industria pesada, el daño potencial es demoledor. En plantas químicas cuyos reactores dependen de refrigeración continua para contener reacciones exotérmicas, alterar las válvulas térmicas o los compresores puede forzar paradas de emergencia y averías severas. Del mismo modo, en almacenes farmacéuticos de vacunas o en centros de datos, golpear la climatización basta para destruir activos millonarios sin tocar un solo registro digital.
La exigencia de la seguridad por diseño
El sabotaje sufrido en Francia no supone únicamente una avería operativa, sino que colisiona con el marco regulatorio comunitario: el Reglamento (UE) 2024/2847, conocido como Cyber Resilience Act (CRA) o Ley Europea de Ciberresiliencia. Esta directriz transforma las responsabilidades de toda la cadena de valor tecnológica, desde los fabricantes de componentes y termostatos hasta los distribuidores e instaladores de control.
La cronología de la norma guarda una relación directa con el incidente francés. Aunque los requerimientos de diseño de los productos conectados serán obligatorios en diciembre de 2027, la primera gran obligación comunitaria entró en vigor el 11 de septiembre de 2026, apenas un mes antes del sabotaje térmico. Desde esa fecha, cualquier fabricante de productos con elementos digitales comercializados en la Unión Europea debe reportar a la Agencia de la Unión Europea para la Ciberseguridad (ENISA) cualquier vulnerabilidad explotada activamente en un plazo máximo de 24 horas, remitiendo un informe técnico en 72 horas y advirtiendo a los usuarios de las medidas de mitigación necesarias.
Bajo este nuevo marco, las prácticas permisivas que facilitaban el compromiso de consolas y controladores quedan prohibidas. La legislación impone el principio de seguridad por diseño y por defecto, vetando la comercialización de equipos con claves genéricas universales y exigiendo configuraciones iniciales que reduzcan al mínimo la superficie expuesta. Igualmente, exige un inventario digital detallado de los componentes de programación incorporados, indispensable para identificar si una debilidad en librerías de terceros afecta a un regulador de frío.
La directriz ataca también la obsolescencia desatendida al exigir a los fabricantes actualizaciones de protección gratuitas durante todo el soporte del producto, fijado por norma en un mínimo de cinco años. Su incumplimiento acarrea multas de hasta 15 millones de euros o el 2,5 % de la facturación global de la infractora, con penalizaciones de hasta 10 millones de euros o el 2 % de los ingresos mundiales si se omiten las notificaciones de brechas obligatorias.
Con todo, el caso francés evidencia una fricción técnica en la industria: el desfase temporal entre el ciclo de vida del software y la durabilidad de la maquinaria. Mientras cinco años de soporte informático encajan en productos de consumo, una central de frío o una estación de bombeo se amortiza durante quince o veinte años. Cuando los equipos rebasan la cobertura del fabricante pero siguen activos en fábrica, se convierten en elementos frágiles cuya integridad operativa depende de forma exclusiva de la segmentación de red que aplique el operador.
El ocaso de la frontera entre el bit y el átomo
La alteración coordinada de las instalaciones de frío en Francia lanza una advertencia contundente a la industria y las infraestructuras críticas en Europa. Durante décadas, la doctrina corporativa ha concebido la seguridad digital como un muro orientado a salvaguardar la confidencialidad de los datos en servidores centrales y proteger puestos de oficina. Esa separación entre el ámbito lógico de los datos y el mundo material de las máquinas ha dejado de existir. En un entorno donde compresores, válvulas y sondas cuentan con conectividad a internet para facilitar el mantenimiento telemático, la continuidad operativa del negocio y la integridad de las mercancías dependen de la solidez del eslabón más débil de la cadena electromecánica.
Un esquema protector eficaz exige erradicar la visibilidad directa de las consolas de control en internet, canalizando el mantenimiento externo mediante redes privadas virtuales con autenticación multifactor y separando de forma estricta las comunicaciones operativas de las redes administrativas. Al mismo tiempo, impone supervisar a los contratistas mecánicos bajo los mismos estándares técnicos aplicados al software troncal, fijando calendarios de renovación para equipos cuya vida útil haya concluido. La lección que dejan las salas de frío en Francia es concluyente: en la industria actual, la continuidad operativa empieza por inspeccionar las puertas traseras invisibles que gobiernan las salas de máquinas.
Preguntas frecuentes
¿Cómo se ejecutó técnicamente el sabotaje a los sistemas de refrigeración en los supermercados de Francia?
El ciberataque manipuló de forma remota los controladores Danfoss de las centrales frigoríficas alterando el ciclo legítimo de desescarche automático. Los atacantes forzaron una consigna térmica continuada de 50 °C durante la noche en lugar de cortar el suministro eléctrico. Esta instrucción activó las resistencias internas de calor sin disparar alertas por caída de tensión, elevando la temperatura de las cámaras por encima de 26 °C y provocando la pérdida total de los productos perecederos por rotura de la cadena de frío.
¿Por qué los sistemas BMS y de climatización son considerados el punto ciego de la ciberseguridad industrial?
Los sistemas de gestión de edificios (BMS) operan habitualmente en redes operativas no segmentadas y son administrados por contratistas externos de mantenimiento. Estos proveedores suelen habilitar puertos de telemetría expuestos a internet, emplear credenciales genéricas y omitir la autenticación multifactor. Dado que las herramientas antivirus y cortafuegos tradicionales vigilan únicamente las redes informáticas administrativas, resultan incapaces de detectar comandos maliciosos legítimos que viajan por protocolos industriales para manipular variables mecánicas y térmicas en el plano físico.
¿Qué precedentes históricos existen de ciberataques ejecutados a través de sistemas auxiliares u OT?
La intrusión a la cadena minorista Target en 2013 constituye el precedente histórico más relevante mediante sistemas de climatización. En dicho incidente, los atacantes robaron las credenciales remotas de un contratista de mantenimiento térmico (HVAC) para saltar transversalmente hasta los terminales de cobro corporativos. Asimismo, intrusiones recientes atribuidas al colectivo CyberAv3ngers contra plantas de tratamiento y bombeo de agua en Estados Unidos comprometieron autómatas industriales programables expuestos a internet con contraseñas numéricas predeterminadas de fábrica.
¿Qué obligaciones impone la Cyber Resilience Act (CRA) a los fabricantes de controladores y dispositivos conectados?
La Ley Europea de Ciberresiliencia exige seguridad por diseño y por defecto, prohibiendo contraseñas universales de fábrica y requiriendo configuraciones iniciales restrictivas. Los fabricantes deben documentar un inventario digital de software (SBOM), garantizar actualizaciones de seguridad gratuitas durante la vida útil del equipo y notificar vulnerabilidades explotadas activamente a ENISA en 24 horas. El incumplimiento de estas directrices acarrea sanciones administrativas que alcanzan hasta 15 millones de euros o el 2,5 % de la facturación global de la compañía.
¿Por qué existe un desfase crítico entre la normativa europea de ciberseguridad y la maquinaria de frío industrial?
El desfase surge de la asimetría temporal entre los ciclos de vida del software y la durabilidad de los activos mecánicos industriales. Mientras los marcos comunitarios fijan periodos de soporte y parches de seguridad de unos cinco años, las instalaciones de frío y bombeo se amortizan a lo largo de quince a veinte años. Al quedar descatalogados por el fabricante, estos controladores continúan en producción física huérfanos de mantenimiento, dependiendo de una estricta segmentación de red para evitar su compromiso.